ISO 27001
Erreichen Sie Exzellenz und Konformität mit der Norm ISO 27001. Verwalten Sie Anforderungen, überwachen Sie Risiken und optimieren Sie die Reaktion auf Sicherheitsvorfälle in der Informationstechnologie mit Agilität und Effizienz auf einer einzigen Cloud-Plattform.
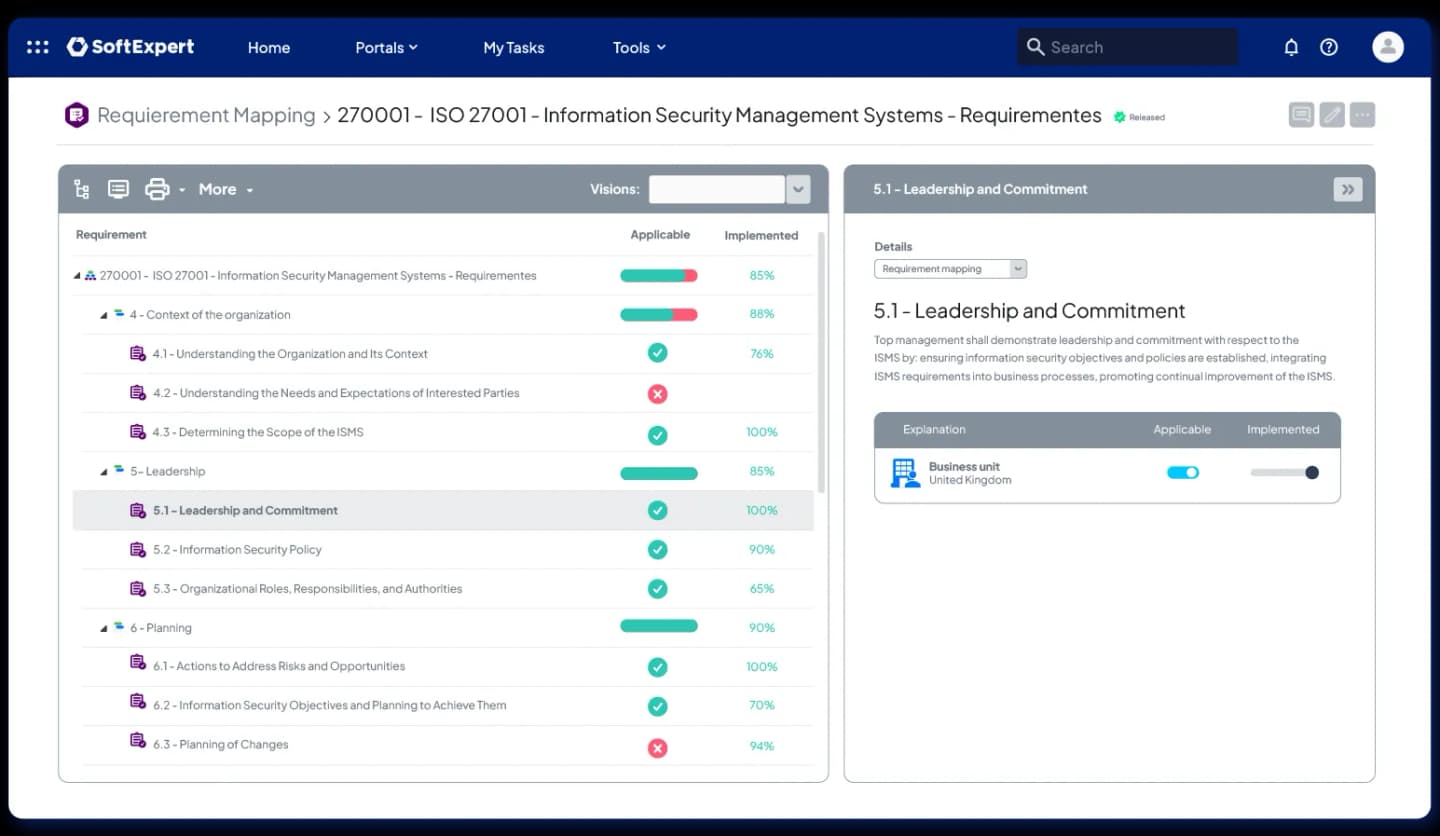
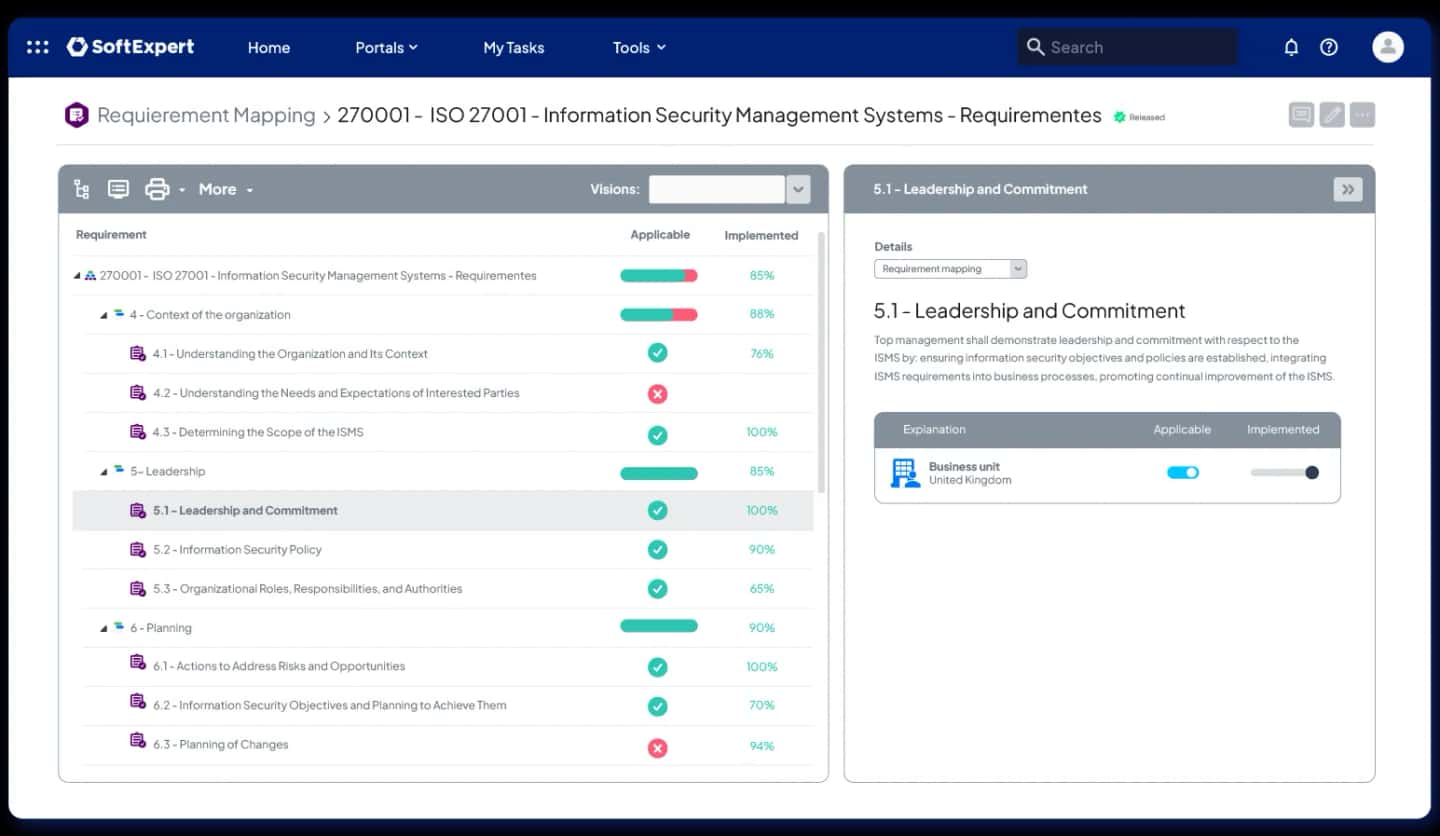
Beschleunigen Sie den Zertifizierungsprozess nach ISO 27001
Zentralisieren Sie das Management von Informationssicherheitsanforderungen und -kontrollen, erleichtern Sie Audits und unterstützen Sie die Verringerung von Schwachstellen.
Implementieren Sie Workflows zur Erkennung und Reaktion auf Sicherheitsvorfälle, stärken Sie den Datenschutz und die Kontinuität der Abläufe.
Verbessern Sie die Risikobewertung und das Monitoring, um Entscheidungen strategischer und besser an die ISO 27001 anzupassen.
Entdecken Sie, wie SoftExpert Unternehmen dabei hilft, die Konformität mit der ISO 27001 zu erreichen
Antizipieren und mindern Sie Risiken mit Agilität
Beschleunigen Sie die Einhaltung der Anforderungen der ISO 27001:
6.1 - Maßnahmen zur Bewältigung von Risiken und Chancen
8.2 - Bewertung von Risiken in der Informationssicherheit
8.3 - Behandlung von Risiken in der Informationssicherheit
7.5 - Dokumentierte Informationen
Kontrollen:
A.5.12 - Klassifizierung von Informationen
A.5.31 - Gesetzliche, regulatorische, statutarische und vertragliche Anforderungen
A.5.33 - Schutz von Aufzeichnungen
A.5.36 - Einhaltung von Richtlinien, Vorschriften und IT-Sicherheitsstandards
A.8.3 - Einschränkung des Informationszugriffs
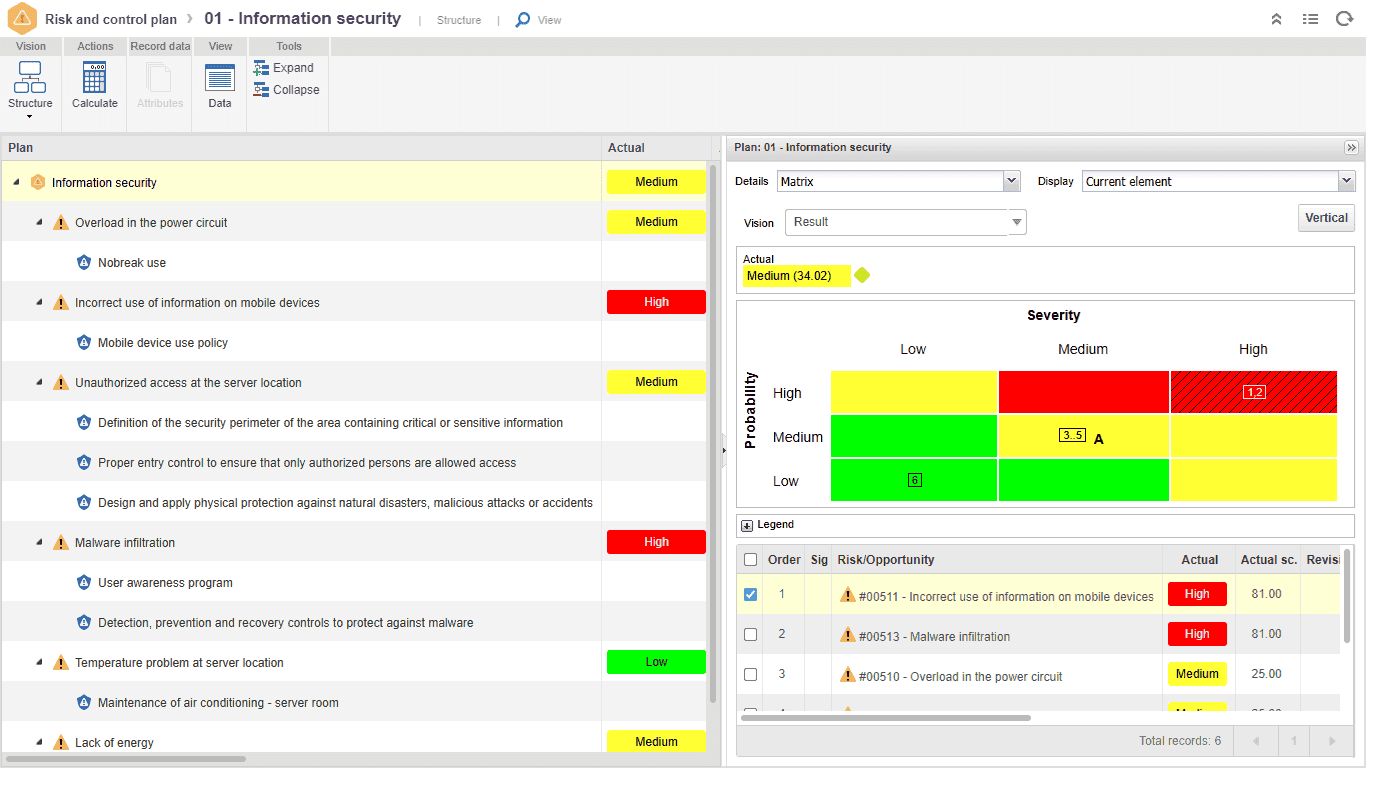
- Identifikation und Management von IT-Sicherheitsrisiken
- Zentralisierung und Schutz von Risikoinformationen
- Priorisierung präventiver Maßnahmen basierend auf Kontext und Auswirkungen
- Nachverfolgung von Risikoevolutionen und Sicherheitsentwicklungen mit intuitiven Dashboards
Machen Sie eine Software-Tour. Hier klicken →
Vereinfachen Sie Ihr Audit-Management
Beschleunigen Sie die Einhaltung der Anforderung der ISO 27001:
9.2 - Internes Audit
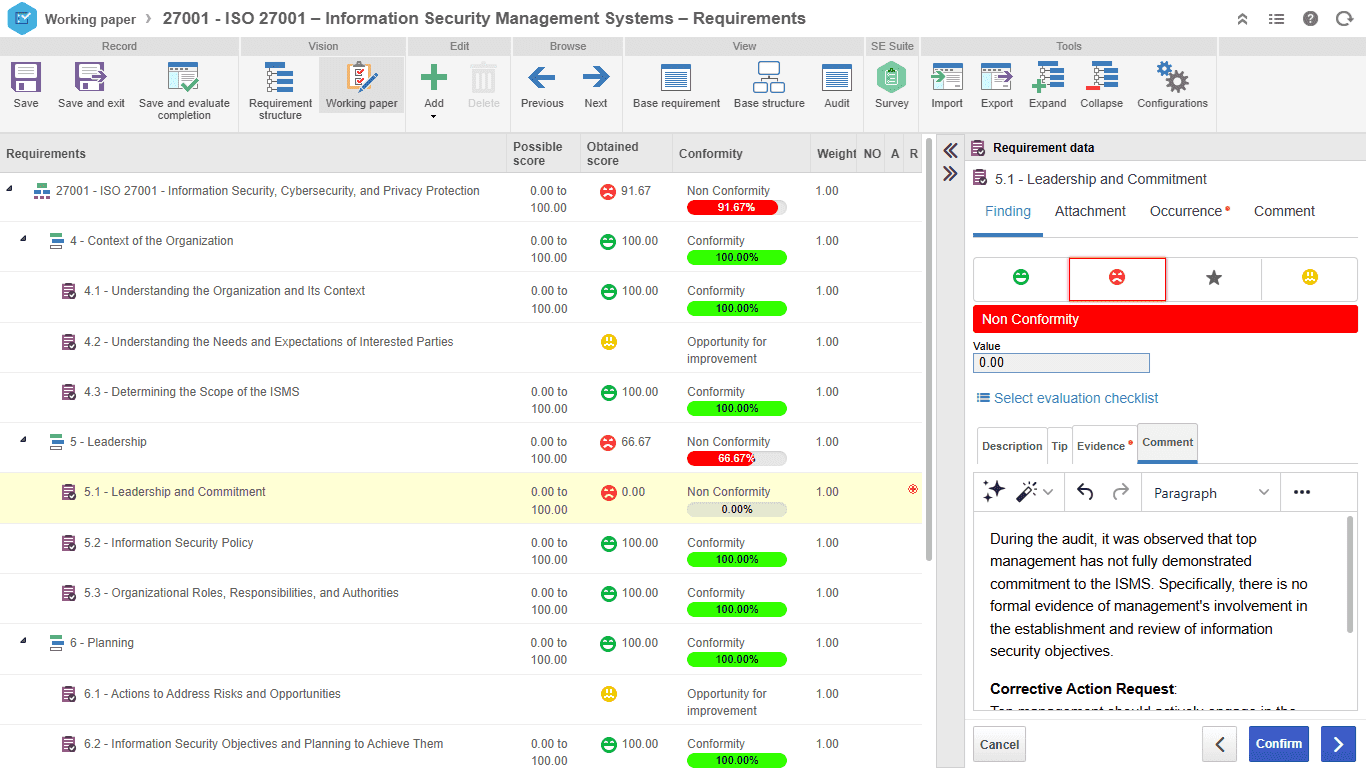
- Erstellung von Auditprogrammen gemäß den Systemanforderungen
- Planung und Zuweisung von Auditoren mit definierten Umfängen
- Strukturierte Erfassung und Dokumentation der Audit-Schritte
- Bewertung der Konformität nach Abschluss des Audits
Machen Sie eine Software-Tour. Hier klicken →
Erleichtern Sie Audits mit der Erklärung zur Anwendbarkeit
Beschleunigen Sie die Einhaltung der Anforderung der ISO 27001:
4.4 - Managementsystem für Informationssicherheit
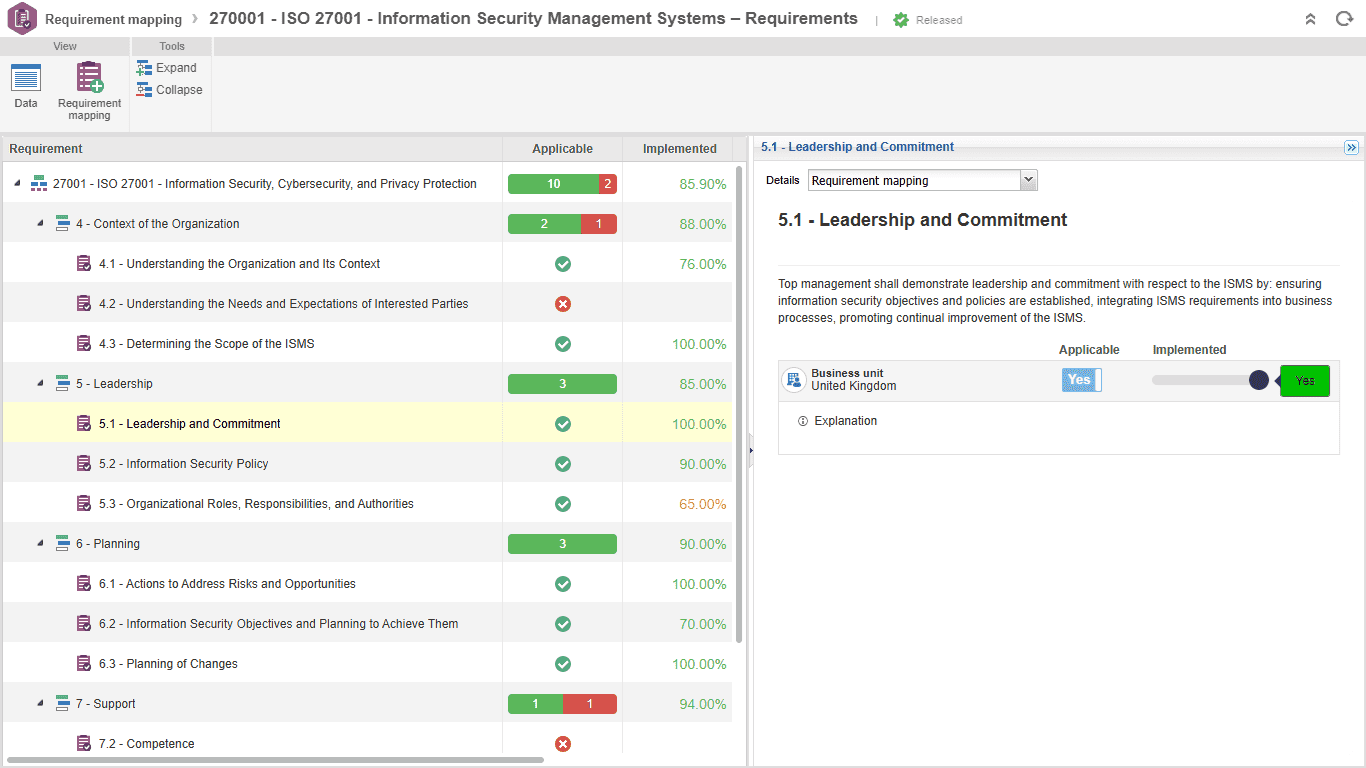
- Strukturiertes Mapping von Anforderungen und Kontrollen
- Verknüpfungen mit Dokumenten, Prozessen und Risiken
- Planung von Maßnahmen zur Behebung von Nichtkonformitäten
- Anwendbarkeit der Anforderungen im Managementsystem
Machen Sie eine Software-Tour. Hier klicken →
Organisieren und kontrollieren Sie Dokumente effektiv
Beschleunigen Sie die Einhaltung der Anforderungen der ISO 27001:
A.7.8 – Standort und Schutz von Geräten
A.7.10 – Speichermedien
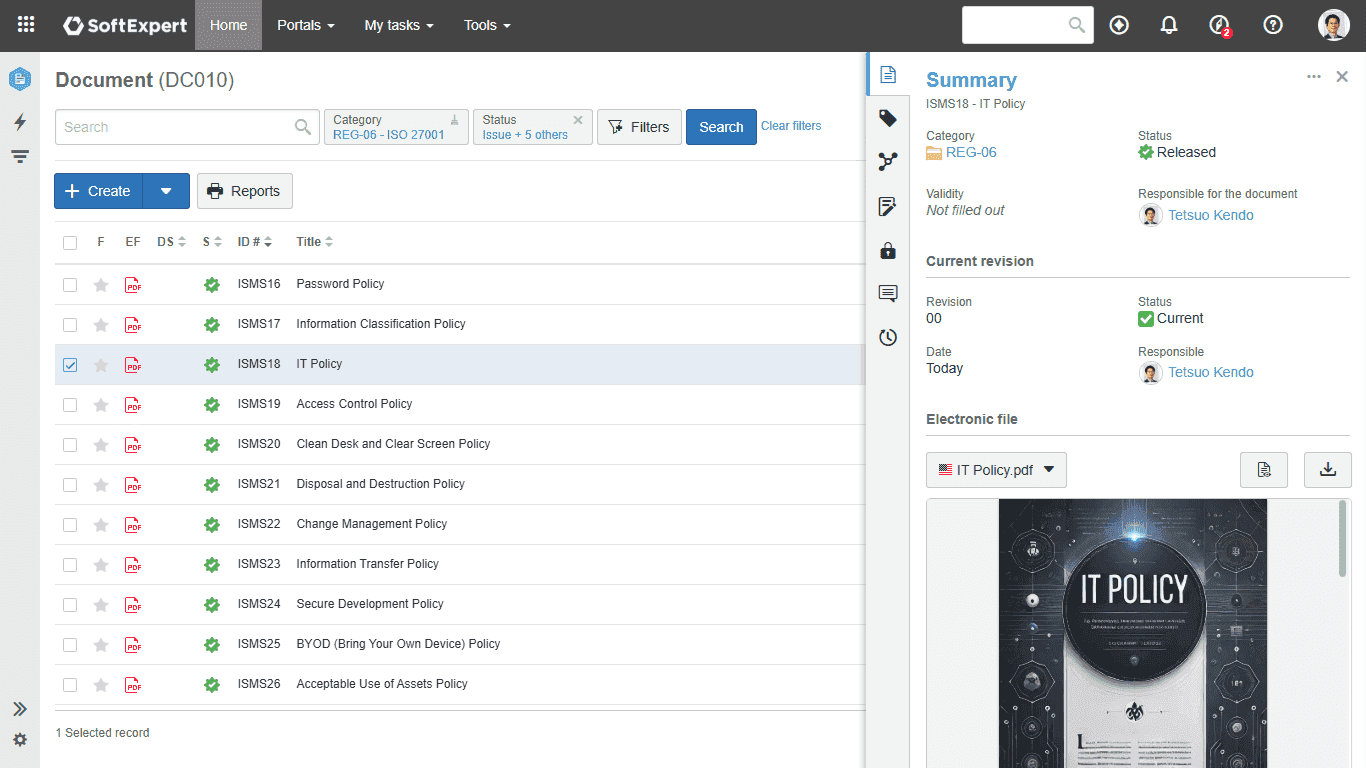
- Automatisierte Versionsverwaltung von Dokumenten
- Vollständige Nachverfolgbarkeit aller Änderungen
- Sichere Kontrolle von Zugriff und Bearbeitung von Dokumenten
- Sicherstellung des Zugriffs auf gültige und sichere Informationen
Machen Sie eine Software-Tour. Hier klicken →
Maximiere den Wert und die Sicherheit deiner Assets
Beschleunigen Sie die Einhaltung der Anforderung der ISO 27001:
9.2 - Internes Audit
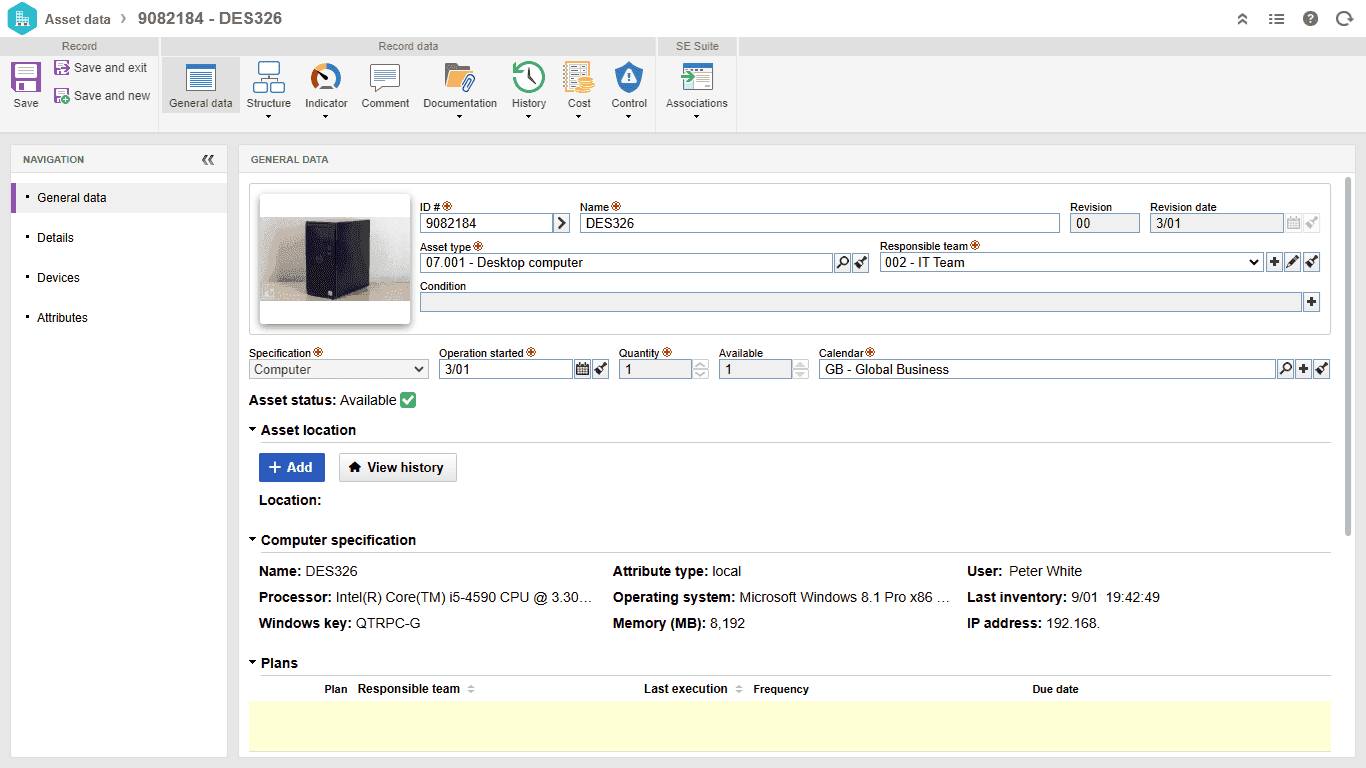
- Effizientes Management von Assets während ihres gesamten Lebenszyklus
- Zentralisierte und kategorisierte Inventarisierung von Assets
- Nachverfolgung von Bewegungen und Änderungen von Assets
- Echtzeitüberwachung des Status und der Leistung von Assets
Mache eine Tour durch die Software. Klicke hier →
Reagiere schnell auf Sicherheitsvorfälle
Beschleunigen Sie die Einhaltung der Anforderung der ISO 27001:
7.5 - Dokumentierte Informationen
Kontrollen:
A.5.12 - Klassifizierung von Informationen
A.5.31 - Gesetzliche, regulatorische, statutarische und vertragliche Anforderungen
A.5.33 - Schutz von Aufzeichnungen
A.5.36 - Einhaltung von Richtlinien, Vorschriften und IT-Sicherheitsstandards
A.8.3 - Einschränkung des Informationszugriffs
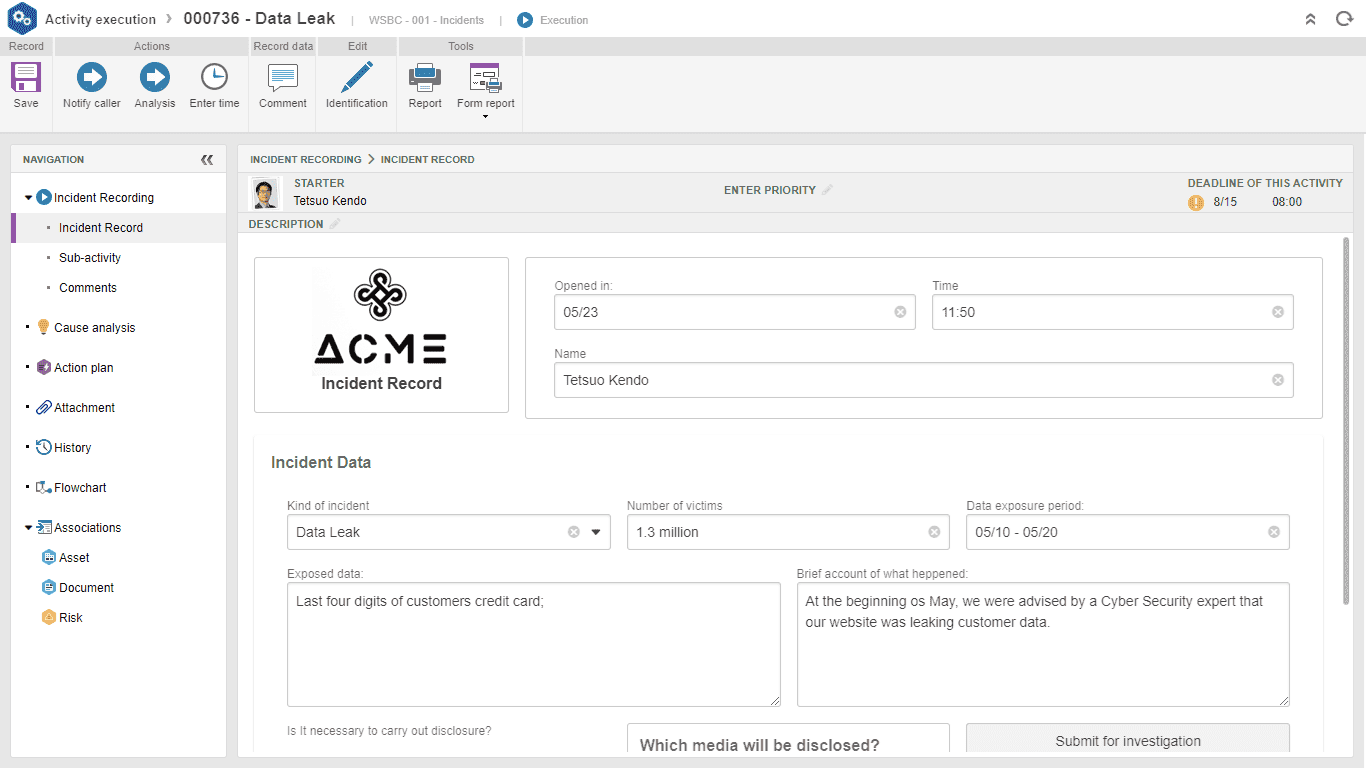
- Schnelle und standardisierte Erfassung von Sicherheitsvorfällen
- Echtzeitüberwachung des Status und der Lösung von Vorfällen
- Umsetzung präventiver Maßnahmen auf Basis gewonnener Erkenntnisse
Mache eine Tour durch die Software. Klicke hier →
Bewerte, qualifiziere und überwache Lieferanten effizient
Beschleunigen Sie die Einhaltung der Anforderungen der ISO 27001:
A.5.19 – Informationssicherheit in Lieferantenbeziehungen
A.5.22 – Überwachung, Überprüfung und Änderungsmanagement von Lieferantenservices
A.8.30 – Outsourcing-Entwicklung
A.8.26 – Sicherheitsanforderungen für Anwendungen
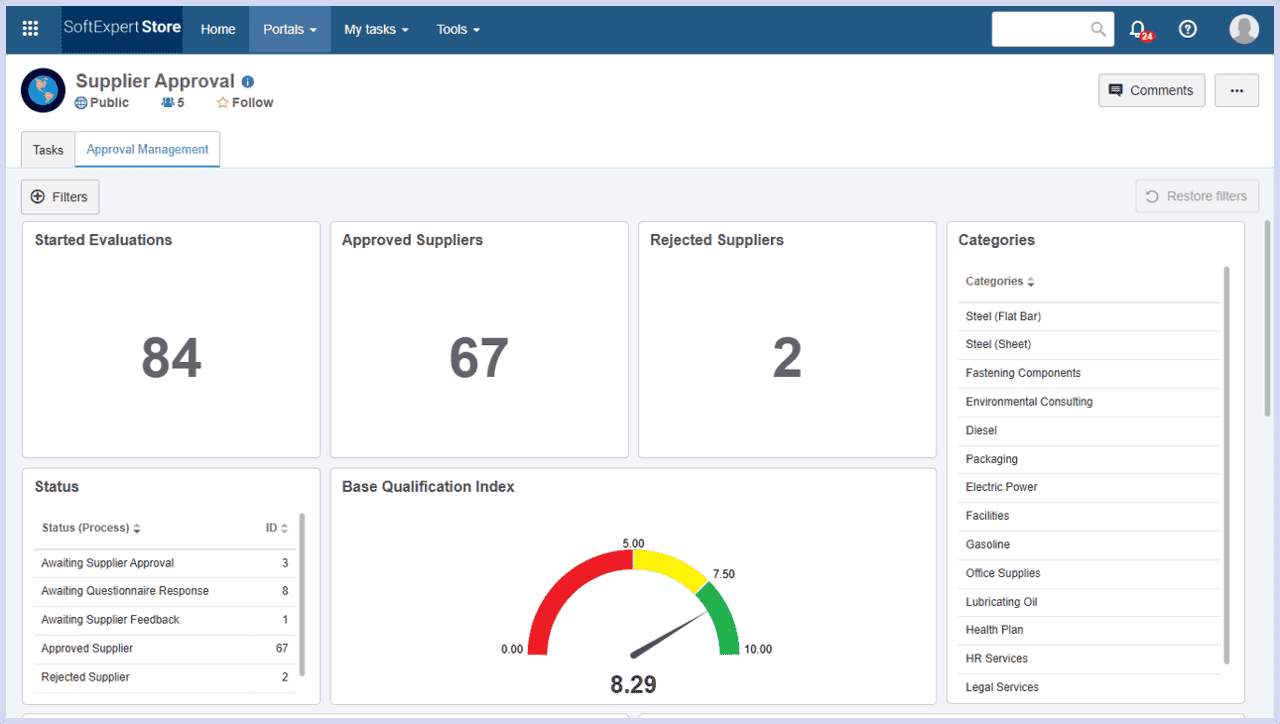
- Bewertung und Auswahl von Lieferanten anhand konsistenter Kriterien
- Rückverfolgbarkeit des Lieferantenqualifizierungsprozesses
- Standardisierung von Fragebögen und Konsistenz bei Bewertungen
- Erstellung von Leistungsberichten für fundierte Entscheidungen
Mache eine Tour durch die Software. Klicke hier →
Eine Entscheidung, die das Spiel verändern kann
Große Unternehmen auf dem Markt haben unser globales Potenzial bereits erkannt und sind unsere Partner geworden.
Ihr Unternehmen könnte das nächste sein.
Sicher, konform und bereit zur Integration in Ihr Ökosystem
Entwickelt, um sich mit Ihrem bestehenden Stack zu verbinden und dabei Governance, Nachverfolgbarkeit und Kontrolle im Mittelpunkt zu halten.
Eine preisgekrönte Plattform, die von Kunden anerkannt wird
Von Nutzern vertraut und auf führenden Software-Bewertungsplattformen für Wert, Benutzerfreundlichkeit und Support ausgezeichnet.
Globales Denken mit lokalem Service
Die globale Präsenz von SoftExpert mit Niederlassungen auf jedem Kontinent treibt das Wachstum durch einen starken, persönlichen Service voran, der auf jeden lokalen Markt zugeschnitten ist.
Kontaktieren Sie uns