ISO 27001
Alcanza la conformidad con la ISO 27001 utilizando un software ISO 27001. Gestiona requisitos, realiza ISO 27001 risk assessment y optimiza la respuesta a incidentes en una única plataforma en la nube.
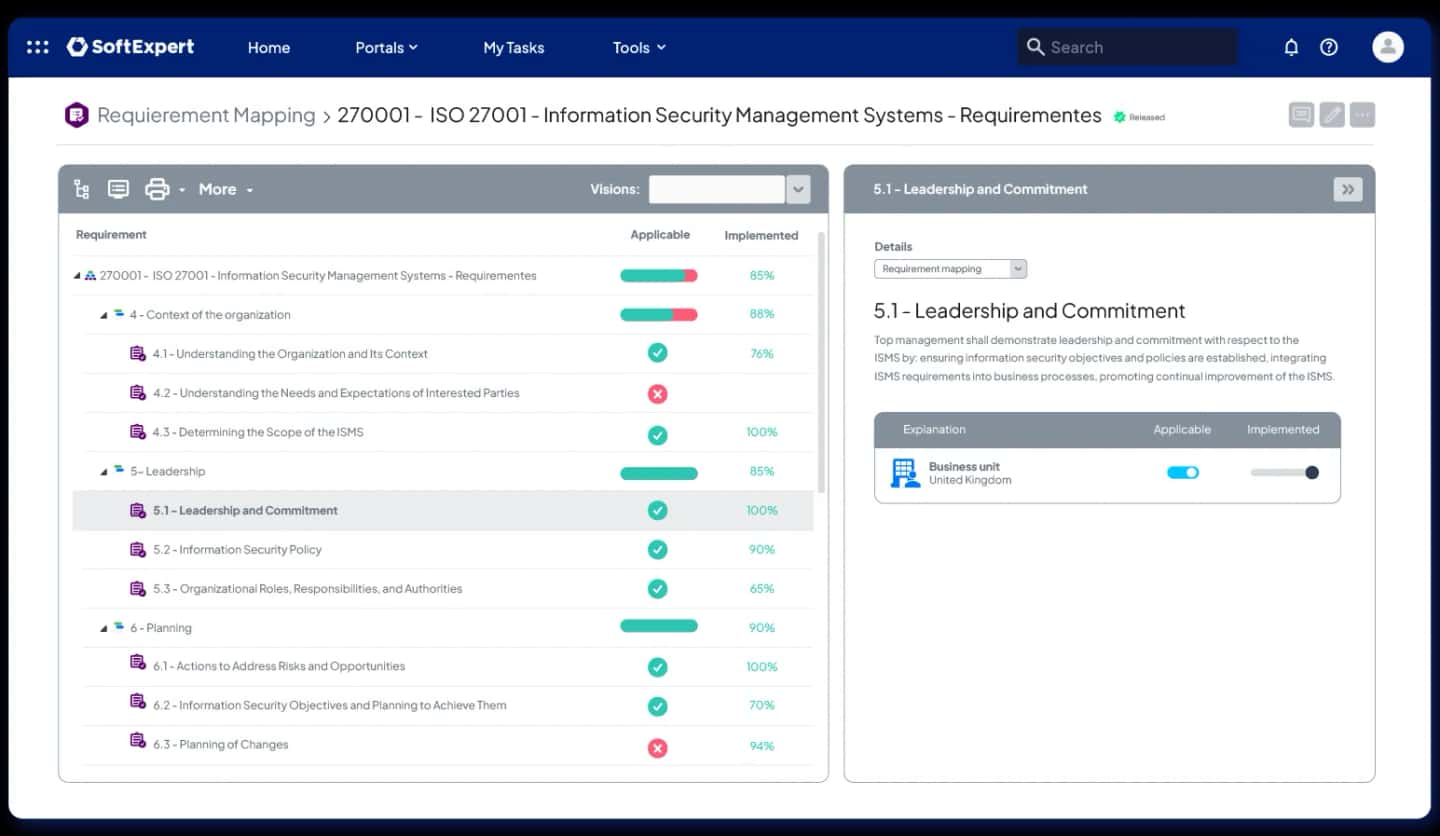
Acelera tu certificación ISO 27001
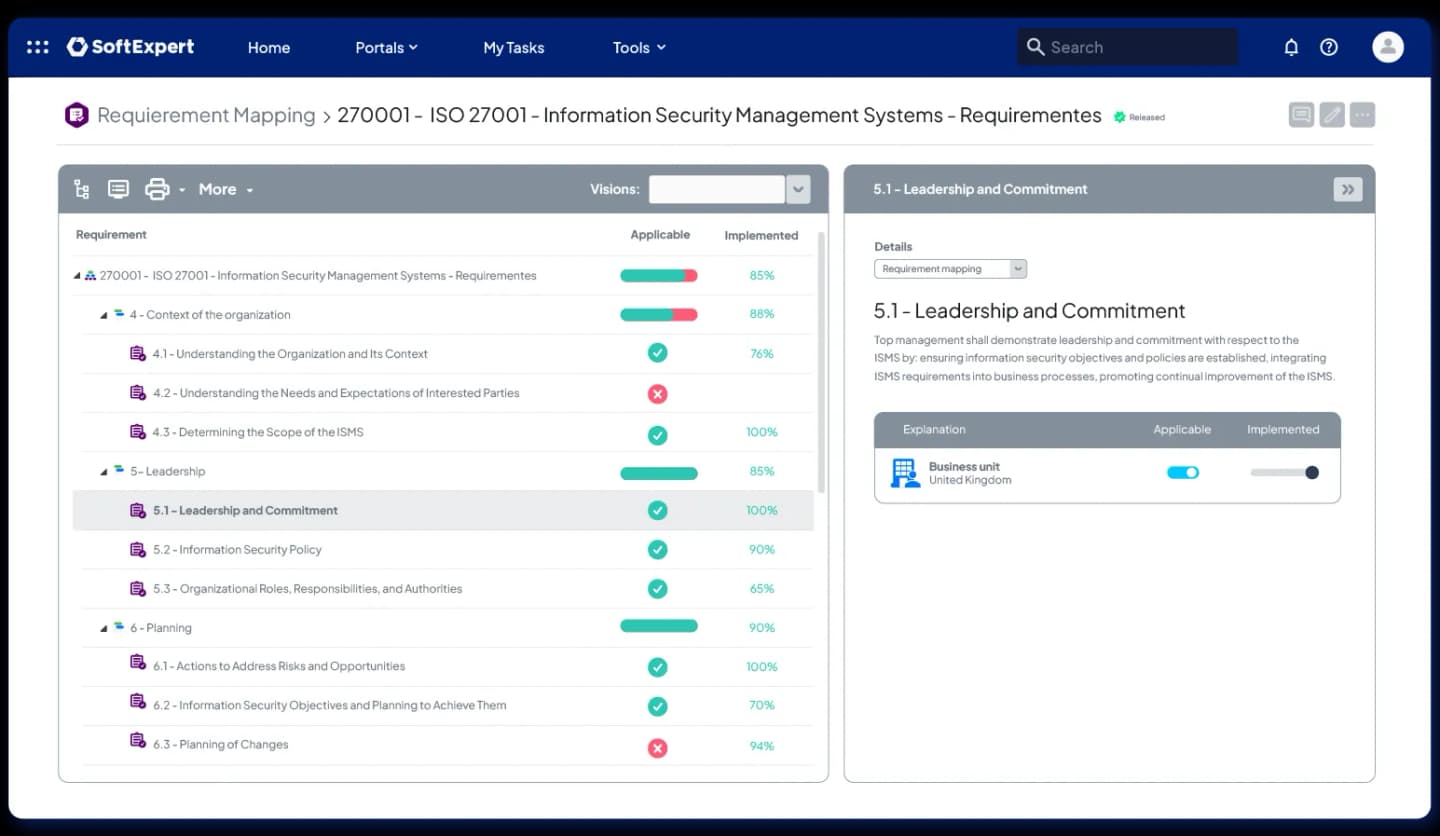
Centraliza ISO 27001 requirements y controles ISO 27001, facilitando la auditoría ISO 27001 con un software de gestión de seguridad de la información.
Implementa flujos para la gestión de incidentes durante el proceso de certificación ISO 27001.
Mejora la toma de decisiones con ISO 27001 risk assessment alineado con la norma.
Descubre cómo SoftExpert ayuda a las empresas a lograr el cumplimiento de la ISO 27001
Anticipe y mitigue riesgos con agilidad
Acelere el cumplimiento de los requisitos de la ISO 27001:
6.1 - Acciones para abordar riesgos y oportunidades
8.2 - Evaluación de riesgos de la seguridad de la información
8.3 - Tratamiento de riesgos de la seguridad de la información
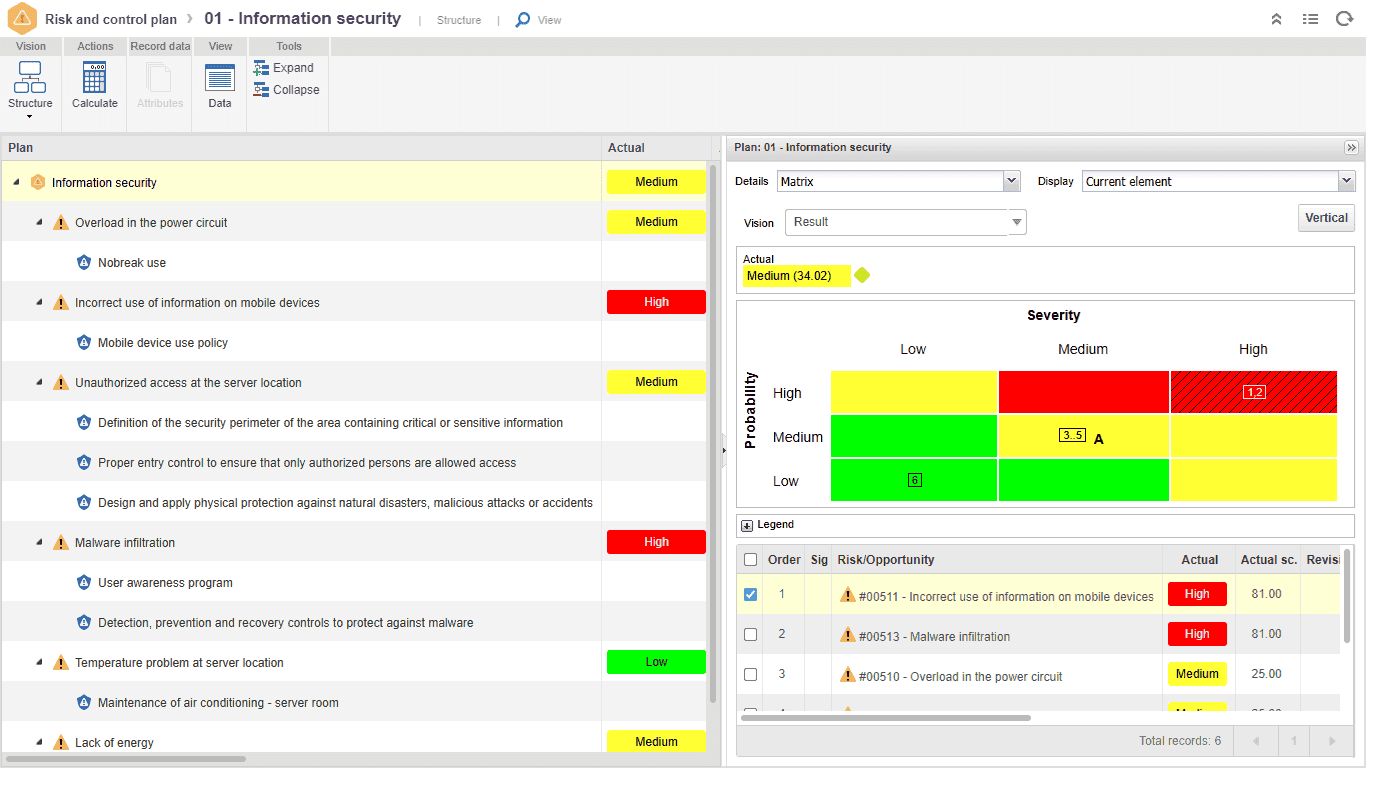
- Identificación y gestión de riesgos de seguridad de la información
- Centralización y protección de información sobre riesgos
- Prioridad en acciones preventivas basadas en contexto e impacto
- Monitoreo de evolución de riesgos y seguridad con dashboards intuitivos
Haga un tour por el software. Haga clic aquí →
Simplifique su gestión de auditorías
Acelere el cumplimiento del requisito de la ISO 27001:
9.2 - Auditoría interna
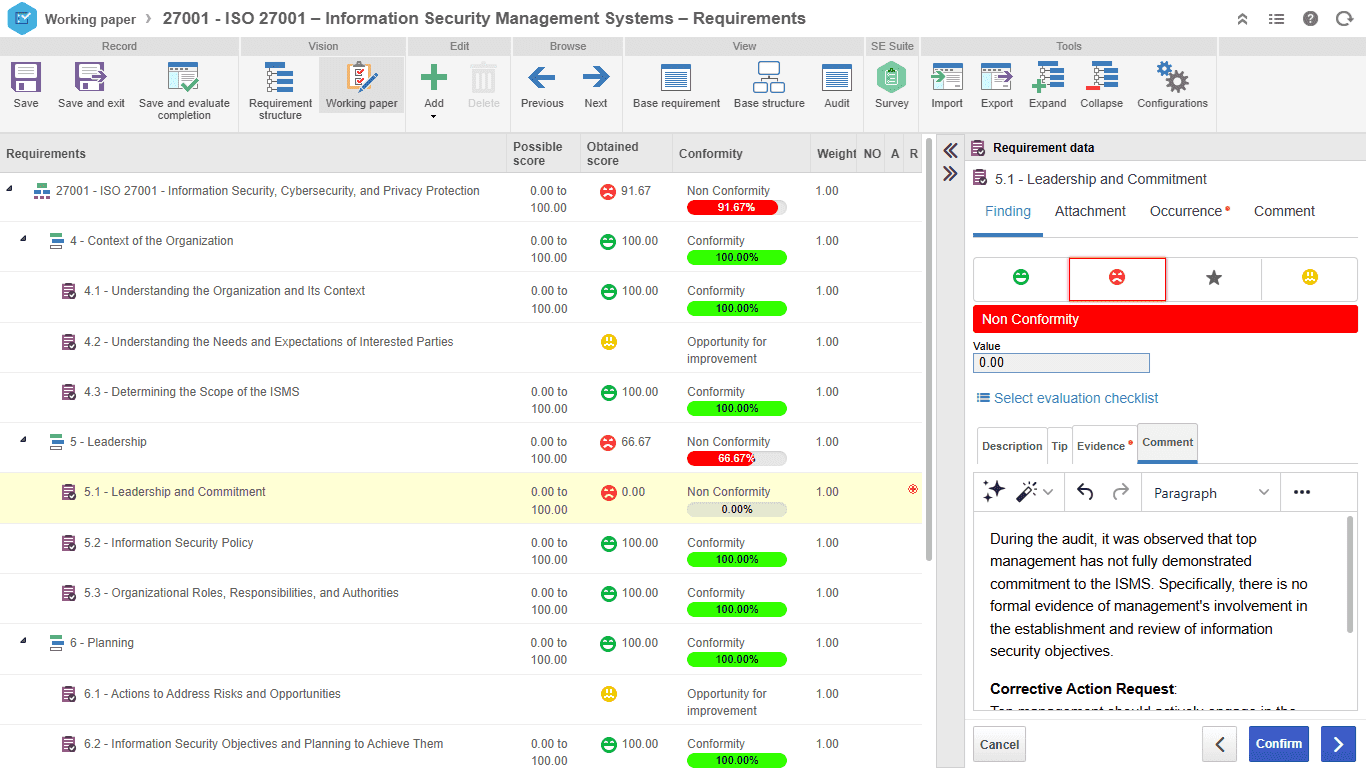
- Creación de programas de auditoría alineados a las necesidades del sistema
- Programación y designación de auditores con alcances definidos
- Registro y documentación de las etapas de la auditoría de forma organizada
- Evaluación del cumplimiento al final de la auditoría
Haga un tour por el software. Haga clic aquí →
Facilite auditorías con la Declaración de Aplicabilidad
Acelere el cumplimiento de los requisitos de la ISO 27001:
A.5.19 - Seguridad de la información en relaciones con proveedores
A.5.22 - Monitoreo, análisis crítico y gestión de cambios en los servicios de proveedores
A.8.30 - Desarrollo tercerizado
A.8.26 - Requisitos de seguridad de la aplicación
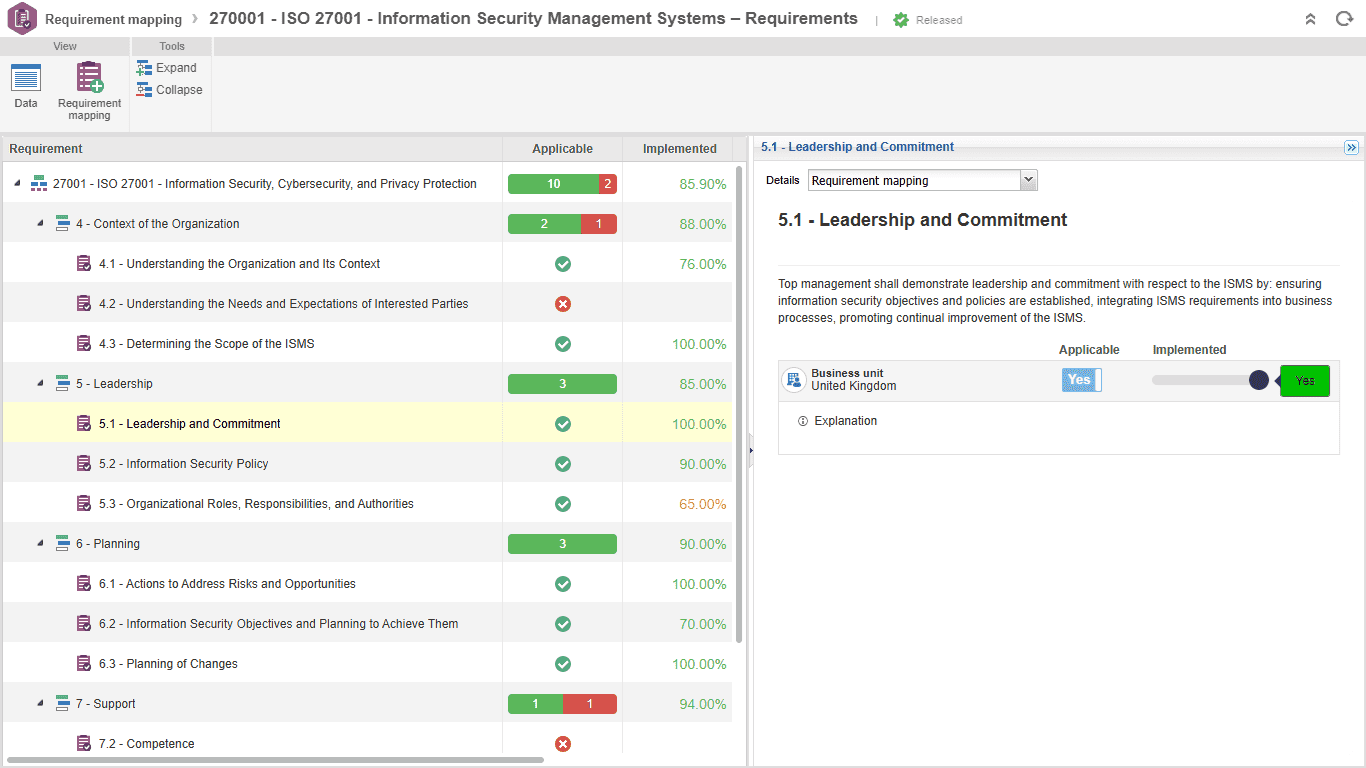
Organice y controle documentos de forma eficaz
Acelere el cumplimiento del requisito de la ISO 27001:
4.4 - Sistema de gestión de la seguridad de la información
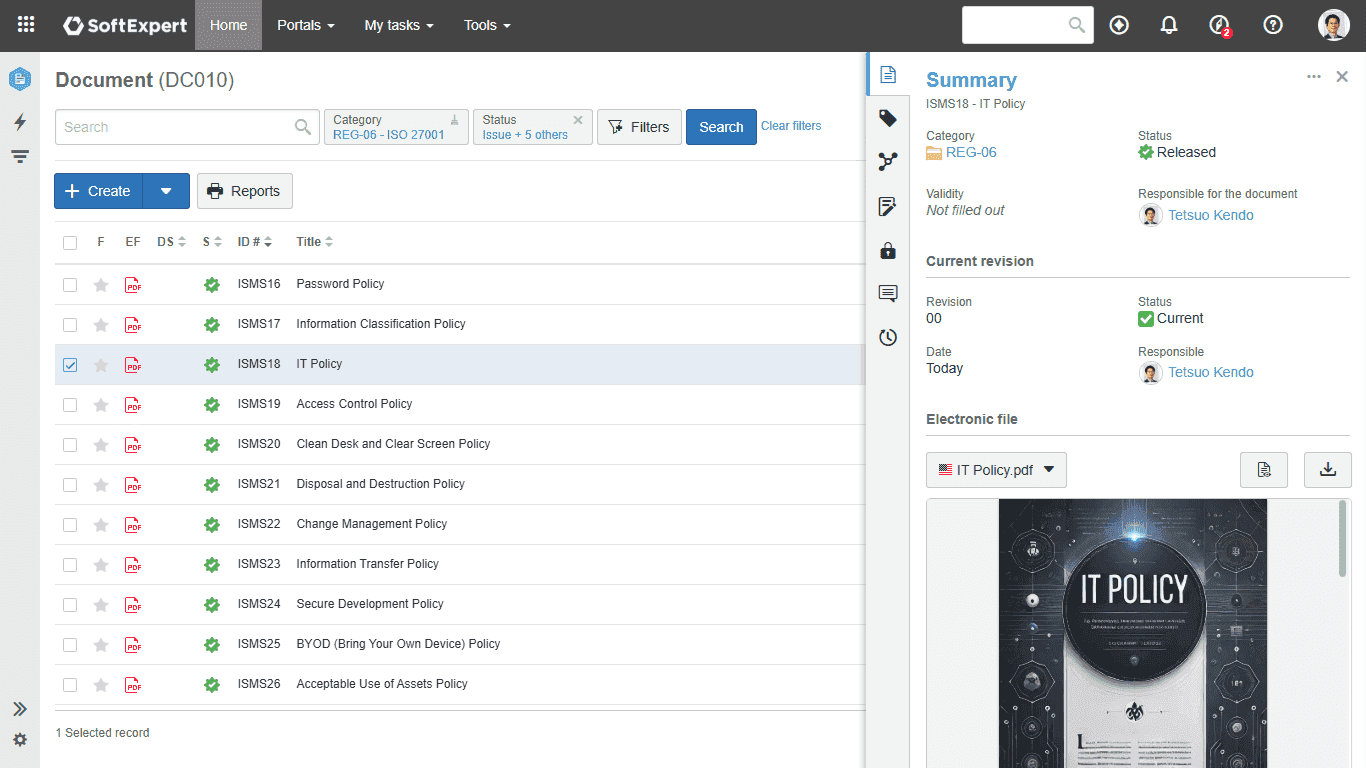
- Gestión automatizada de versiones de documentos
- Rastreabilidad total de los cambios realizados
- Control de acceso y edición de documentos de forma segura
- Garantía de acceso a información válida y segura
Haga un tour por el software. Haga clic aquí →
Maximice el valor y la seguridad de sus activos
Acelere el cumplimiento del requisito de la ISO 27001:
7.5 - Información documentada
Controles:
A.5.12 - Clasificación de la información
A.5.31 - Requisitos legales, estatutarios, regulatorios y contractuales
A.5.33 - Protección de registros
A.5.36 - Cumplimiento con políticas, reglas y normas para la seguridad de la información
A.8.3 - Restricción de acceso a la información
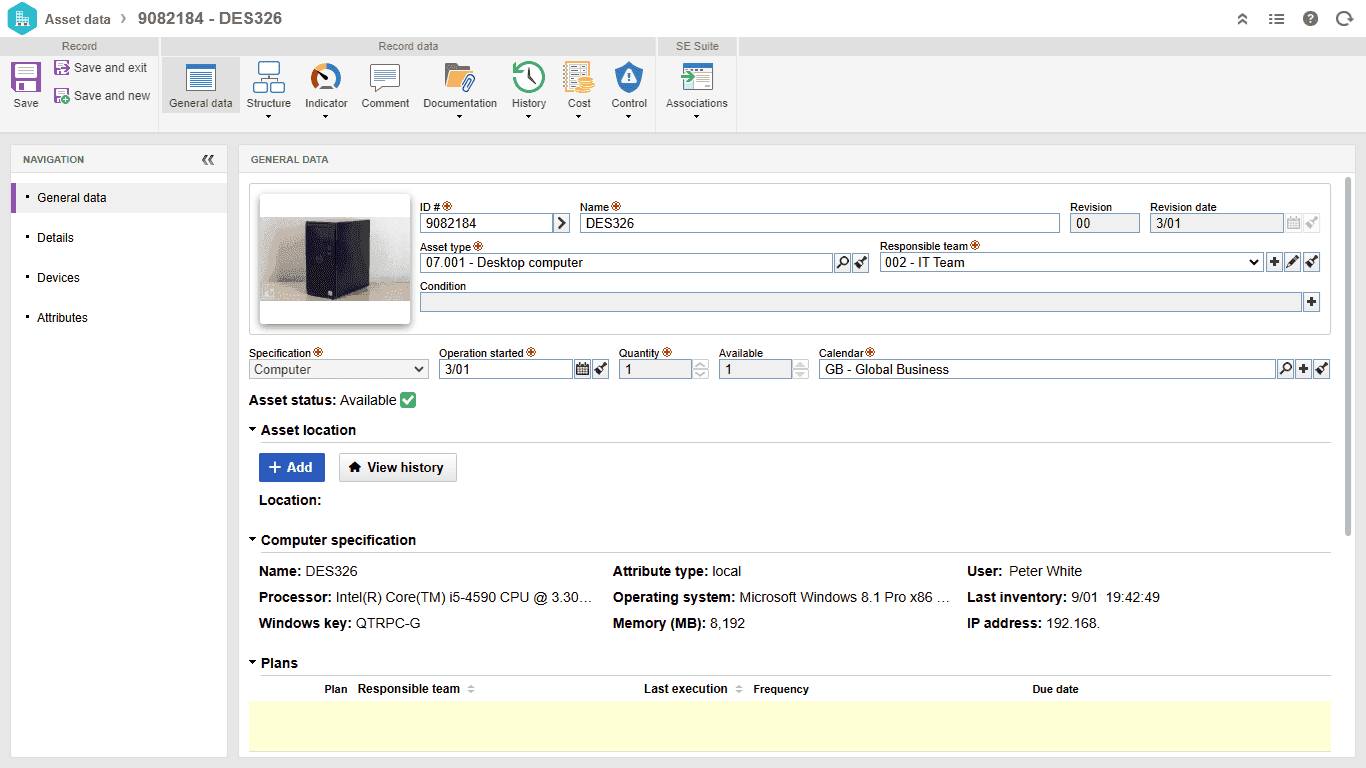
- Gestión eficiente de activos durante todo su ciclo de vida
- Inventario centralizado y categorizado de activos
- Seguimiento de movimientos y cambios en activos
- Monitoreo en tiempo real del estado y rendimiento de activos
Haga un tour por el software. Haga clic aquí →
Responda rápidamente a incidentes de seguridad
Acelere el cumplimiento de los requisitos de la ISO 27001:
A.5.24 - Planificación y preparación para la gestión de incidentes de seguridad de la información
A.5.25 - Evaluación y decisión sobre eventos de seguridad de la información
A.5.26 - Respuesta a incidentes de seguridad de la información
A.5.27 - Aprendizaje de incidentes de seguridad de la información
A.5.28 - Recopilación de evidencias
A.6.8 - Informe de eventos de seguridad de la información
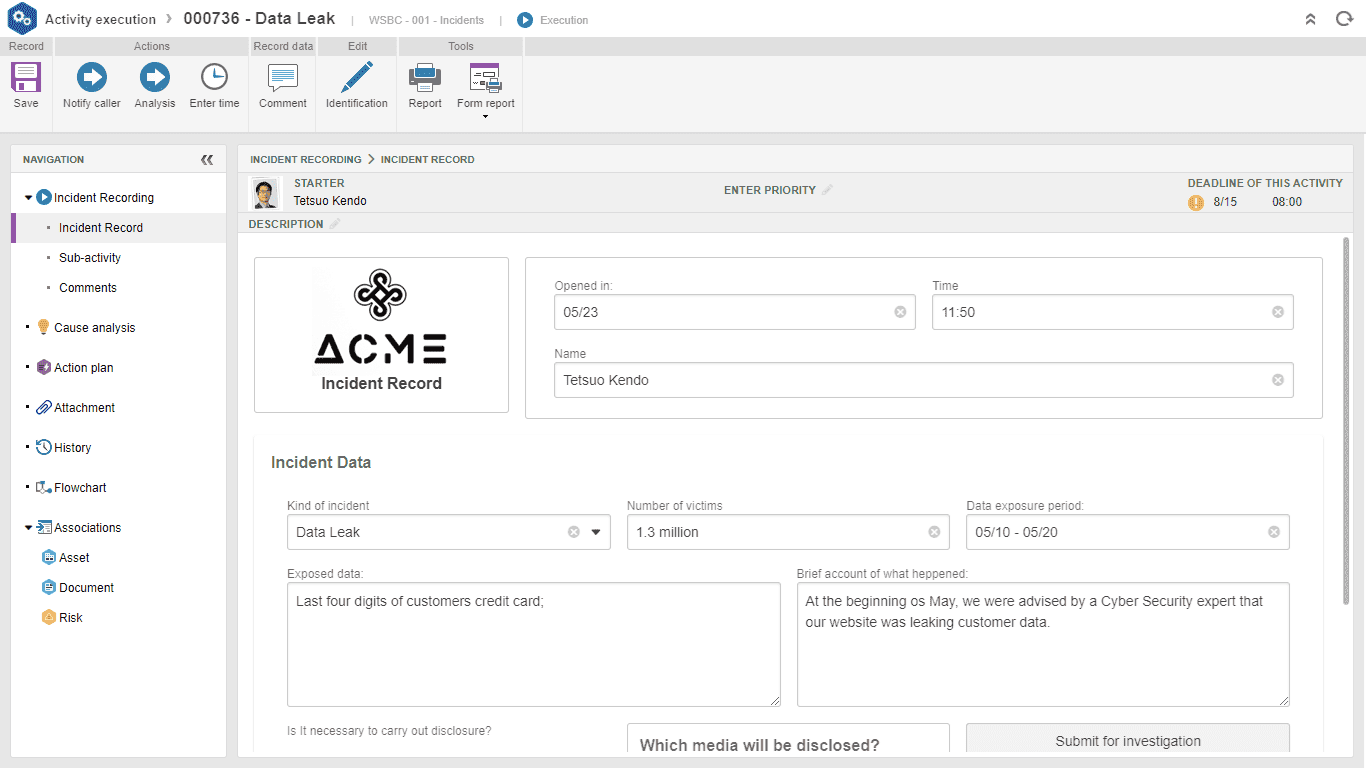
- Registro ágil y estandarizado de incidentes de seguridad
- Monitoreo del estado y resolución de incidentes en tiempo real
- Implementación de acciones preventivas basadas en lecciones aprendidas
Haga un tour por el software. Haga clic aquí →
Evalúe, califique y supervise proveedores con eficiencia
Acelere el cumplimiento de los requisitos de la ISO 27001:
A.7.8 - Ubicación y protección de equipos
A.7.10 - Medios de almacenamiento
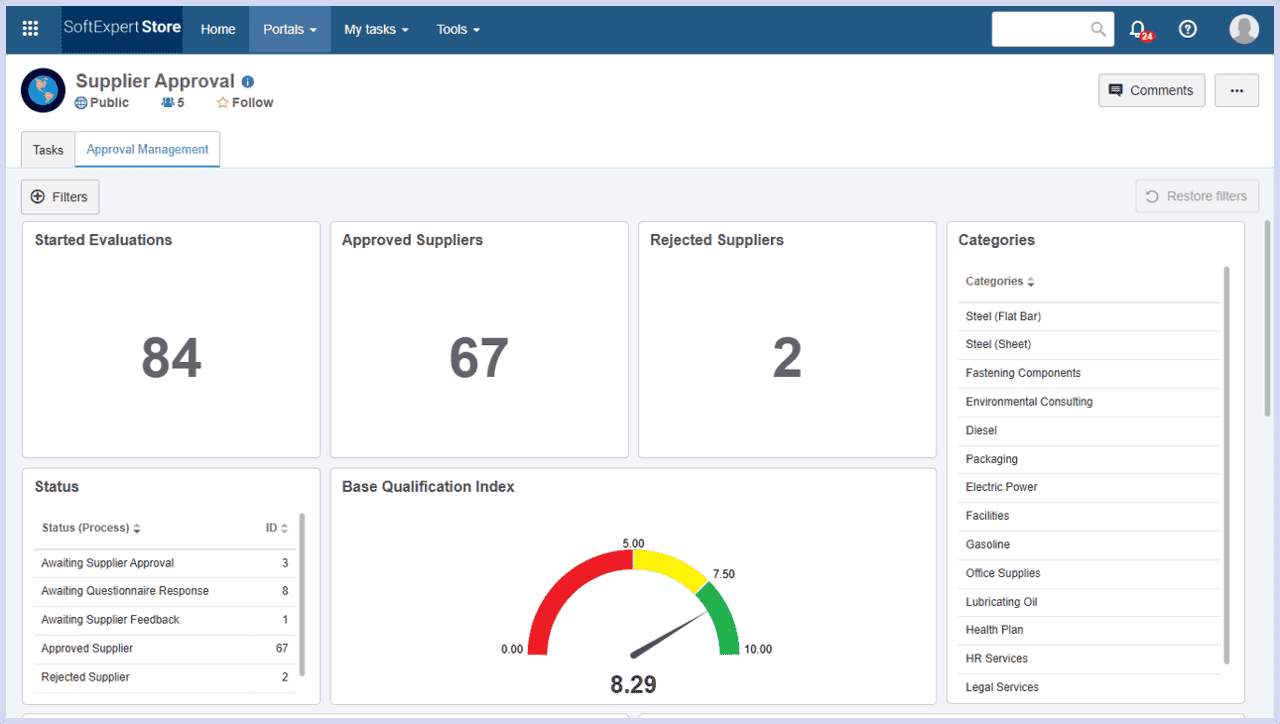
- Evaluación y selección de proveedores con criterios consistentes
- Rastreabilidad del proceso de homologación de proveedores
- Estandarización de cuestionarios y consistencia en las evaluaciones
- Generación de informes de desempeño para decisiones informadas
Haga un tour por el software. Haga clic aquí →
Una decisión capaz de cambiar el juego
Grandes empresas del mercado ya han reconocido nuestro potencial global y se han convertido en nuestros aliados.
Su empresa podría ser la próxima.
Glosario
Seguro, conforme y listo para integrarse con su ecosistema
Diseñado para conectarse con su stack existente, manteniendo la gobernanza, la trazabilidad y el control en el centro.
Preguntas Frecuentes
La ISO 27001 es una norma internacional que establece los requisitos para implementar un Sistema de Gestión de Seguridad de la Información (SGSI), permitiendo a las organizaciones proteger sus datos y gestionar riesgos de forma estructurada.
Su aplicación permite:
- Proteger información sensible frente a accesos no autorizados e incidentes
- Implementar controles ISO 27001 alineados con los riesgos del negocio
- Establecer un modelo continuo de gestión de riesgos
- Cumplir con requisitos legales, regulatorios y contractuales
- Facilitar auditorías como la auditoría ISO 27001
- Reforzar la confianza y la credibilidad en el mercado
Con un software ISO 27001, estos procesos se vuelven más eficientes, automatizados y trazables.
El proceso de certificación ISO 27001 sigue una serie de etapas estructuradas para garantizar el cumplimiento de los ISO 27001 requirements.
Incluye:
- Definición del alcance del SGSI
- Realización de un análisis de brechas (gap analysis)
- Implementación de controles ISO 27001
- Ejecución de la ISO 27001 risk assessment
- Elaboración de la documentación requerida
- Auditoría interna con checklist
- Auditoría externa para obtener la certificación
El uso de un software de gestión de seguridad de la información agiliza este proceso y reduce errores.
Los ISO 27001 requirements establecen los elementos clave para implementar un SGSI eficaz.
Incluyen:
- Definición de políticas y alcance de seguridad
- Evaluación continua de riesgos (ISO 27001 risk assessment)
- Implementación de controles ISO 27001
- Gestión de documentación y evidencias
- Asignación de responsabilidades
- Auditorías y mejora continua
Estos requisitos garantizan un enfoque estructurado y alineado con las mejores prácticas internacionales.
La ISO 27001 risk assessment permite identificar y gestionar riesgos de seguridad de la información. El proceso consiste en:
- Identificar activos de información
- Detectar amenazas y vulnerabilidades
- Evaluar impacto y probabilidad
- Priorizar riesgos
- Aplicar controles ISO 27001 adecuados
- Monitorizar continuamente los riesgos
Con un software ISO 27001, este proceso se automatiza y mejora la visibilidad de los riesgos.
El software ISO 27001 es una herramienta que facilita la implementación y gestión del SGSI. Permite:
- Gestionar requisitos y controles
- Automatizar auditorías (auditoría ISO 27001)
- Realizar análisis de riesgos
- Centralizar documentación
- Seguir el progreso de la certificación
- Mejorar la trazabilidad y el control
La ISO 27001 aporta beneficios clave para las organizaciones:
- Reducción de riesgos de seguridad
- Protección de datos críticos
- Cumplimiento normativo
- Mayor confianza de clientes
- Preparación para auditorías
- Mejora continua
- Eficiencia operativa con software ISO 27001
Una plataforma galardonada y reconocida por los clientes
Confiada por los usuarios y valorada en las principales plataformas de reseñas de software por su valor, usabilidad y soporte.
Pensamiento Global con Servicio Local
La presencia global de SoftExpert, con operaciones en todos los continentes, impulsa su crecimiento al ofrecer un servicio sólido y personalizado, adaptado a cada mercado local.
Contáctenos