ISO 27001
Alcance a excelência e a conformidade com a ISO 27001 utilizando um ISO 27001 software completo. Gerencie requisitos, monitore riscos com ISO 27001 risk assessment e otimize a resposta a incidentes de segurança da informação com agilidade em uma única plataforma em nuvem.
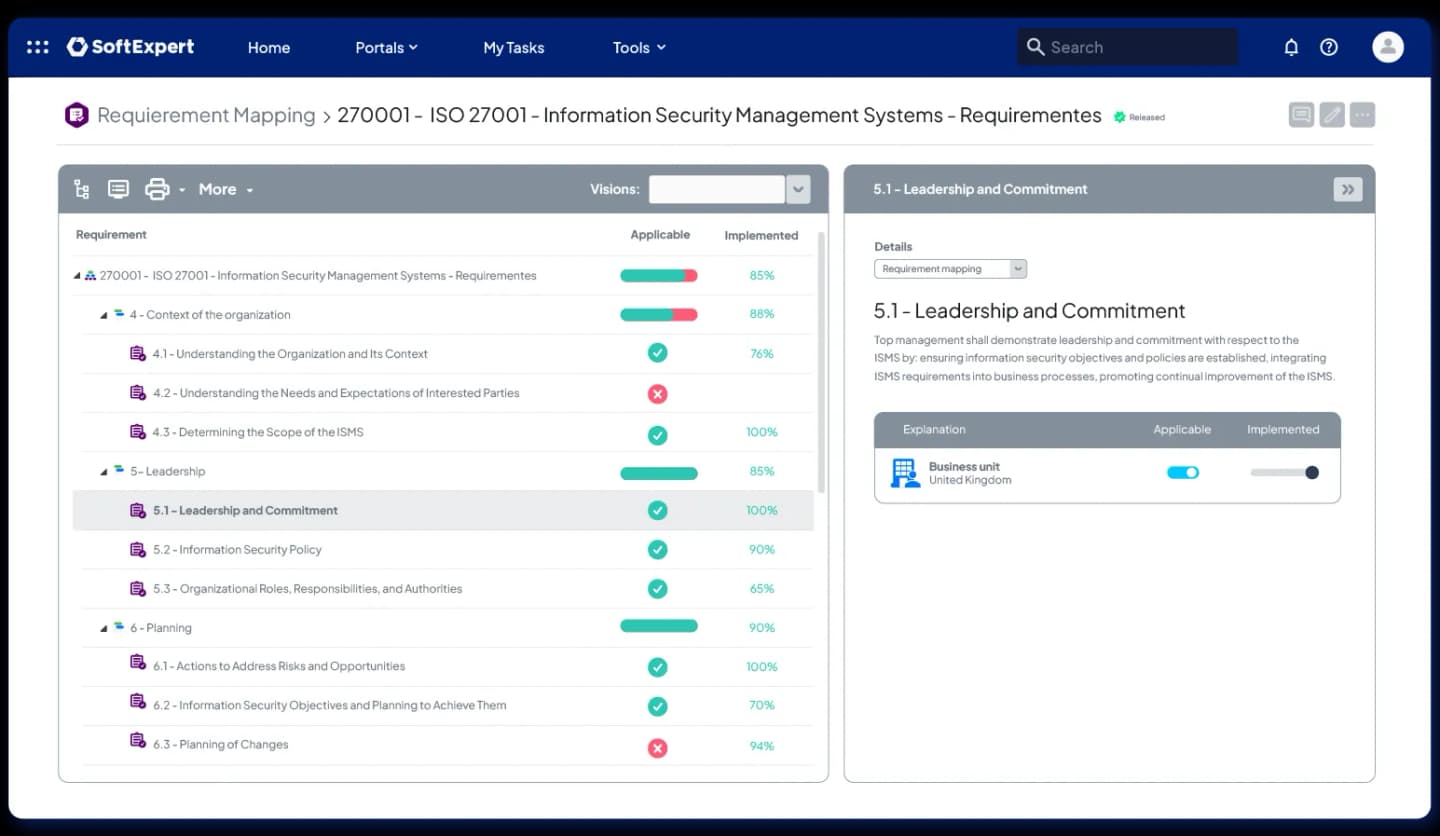
Acelere a jornada de certificação ISO 27001
Centralize o controle de ISO 27001 requirements e ISO 27001 controls, facilitando auditorias (ISO 27001 audit) e reduzindo vulnerabilidades com um ISO 27001 compliance software.
Implemente fluxos para identificação e resposta a incidentes, fortalecendo a proteção de dados e a continuidade das operações durante o ISO 27001 certification process.
Aprimore a avaliação de riscos com ISO 27001 risk assessment, tornando decisões mais estratégicas e alinhadas à certificação ISO 27001.
Descubra como a SoftExpert ajuda as empresas a alcançar a conformidade com a ISO 27001
Antecipe e mitigue riscos com agilidade
Acelere a conformidade com os requisitos da ISO 27001:
6.1 - Ações para abordar riscos e oportunidades
8.2 - Avaliação de riscos da segurança da informação
8.3 - Tratamento de riscos da segurança da informação
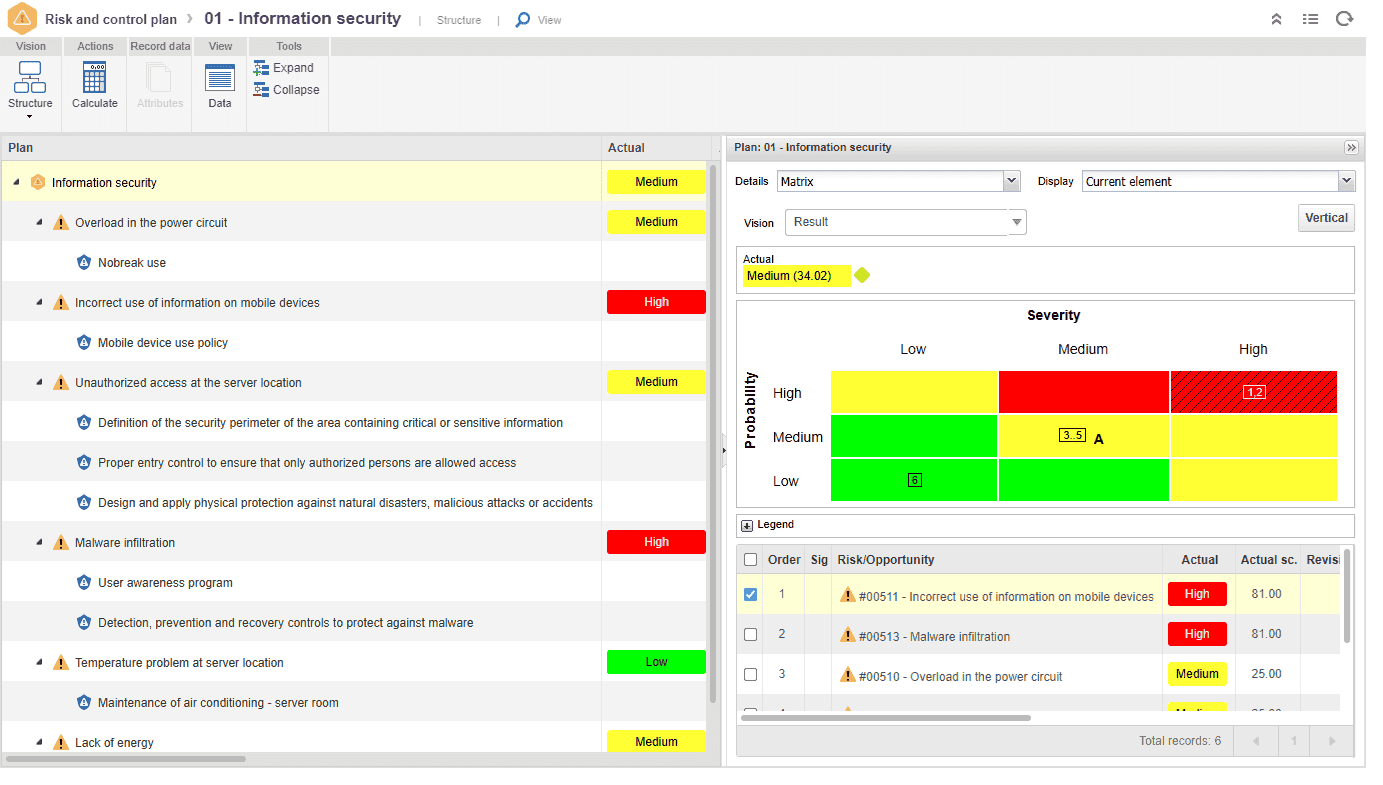
- Identificação e gerenciamento de riscos de segurança da informação
- Centralização e proteção de informações sobre riscos
- Priorização de ações preventivas com base em contextos e impactos
- Acompanhamento de evolução de riscos e segurança por dashboards intuitivos
Faça um tour pelo software. Clique aqui →
Gestão de auditorias
Acelere a conformidade com o requisito da ISO 27001:
9.2 - Auditoria interna
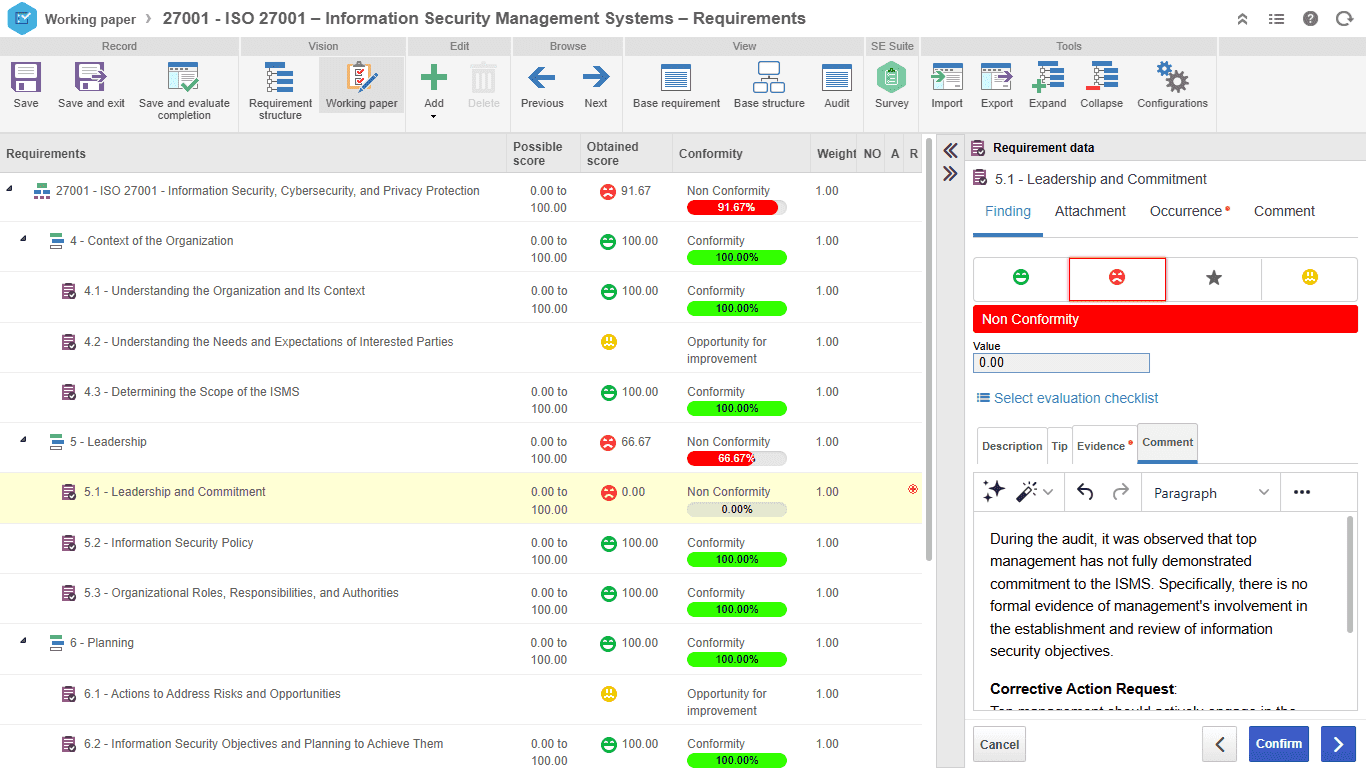
- Criação de programas de auditoria alinhados às necessidades do sistema
- Agendamento e designação de auditores com escopos definidos
- Registro e documentação das etapas da auditoria de forma organizada
- Avaliação de conformidade ao final da auditoria
Faça um tour pelo software. Clique aqui →
Facilite auditorias com a Declaração de Aplicabilidade
Acelere a conformidade com o requisito da ISO 27001:
4.4 - Sistema de gestão da segurança da informação
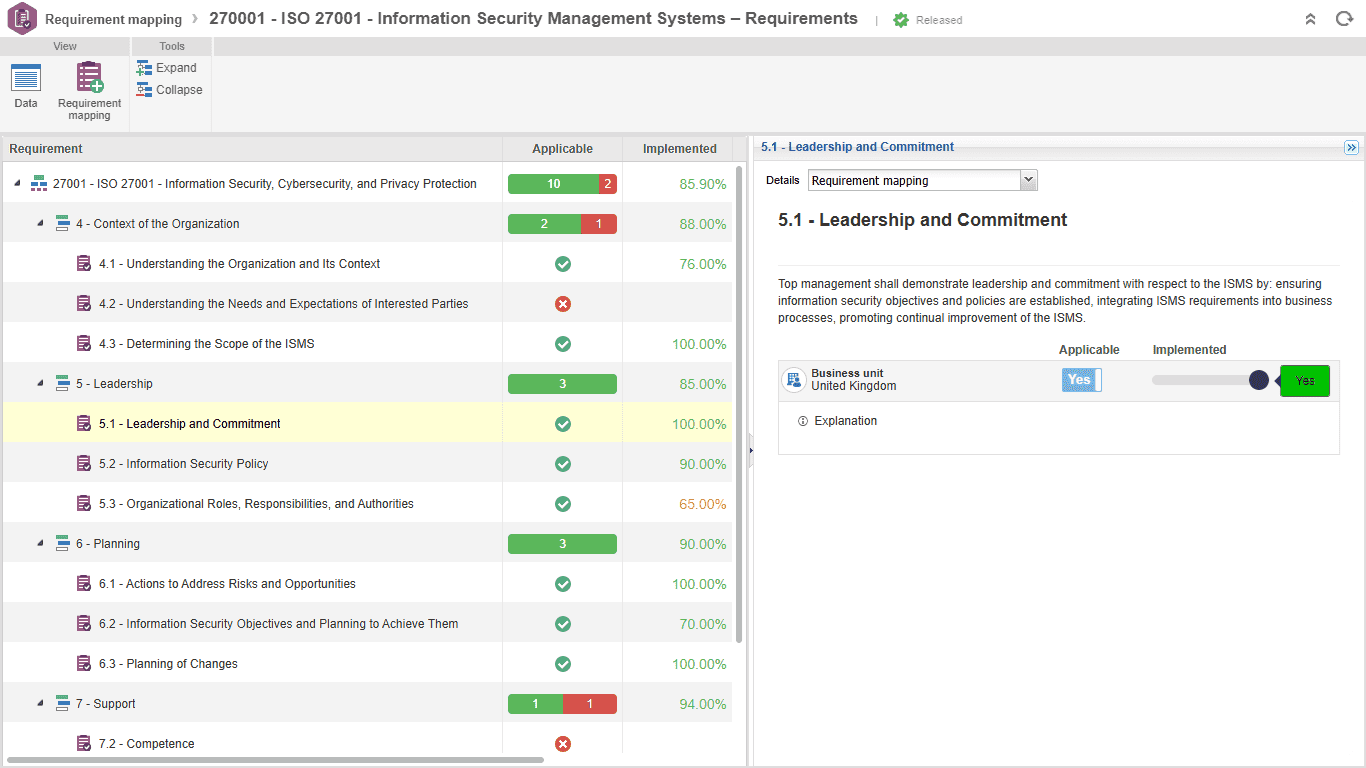
- Mapeamento estruturado de requisitos e controles
- Associações com documentos, processos e riscos
- Planejamento de ações para não conformidade
- Aplicabilidade de requisitos no sistema de gestão
Conheça o SoftExpert ISO 27001. Clique aqui →
Organize e controle documentos de forma eficaz
Acelere a conformidade com o requisito da ISO 27001:
7.5 - Informação documentada
Controles:
A.5.12 - Classificação das informações
A.531 - Requisitos legais, estatutários, regulamentares e contratuais
A.5.33 - Proteção de registros
A.5.36 - Compliance com políticas, regras e norma para segurança da informação
A.8.3 - Restrição de acesso à informação
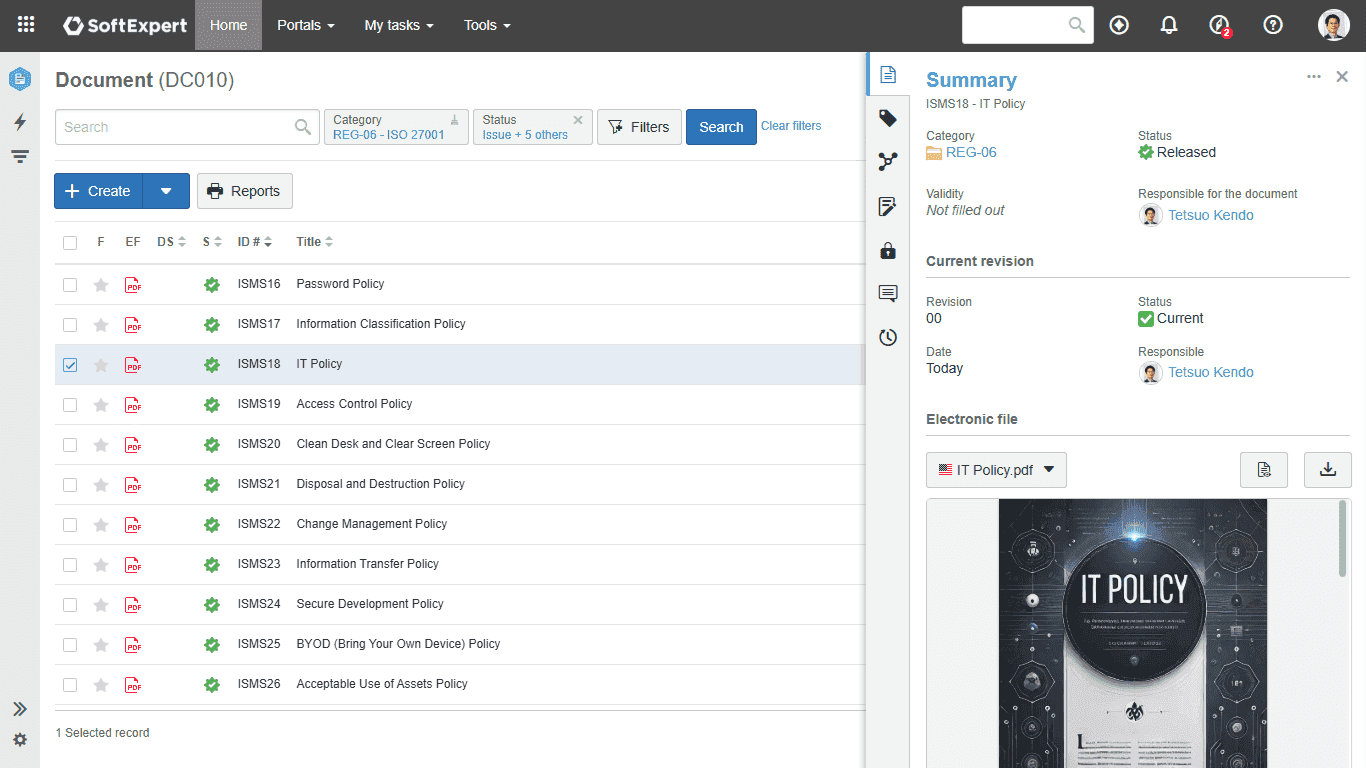
- Gerenciamento automatizado de versões de documentos
- Rastreabilidade total das alterações realizadas
- Controle de acesso e edição de documentos de forma segura
- Acesso a informações válidas e seguras
Faça um tour pelo software. Clique aqui →
Maximize o valor e a segurança de seus ativos
Acelere a conformidade com os requisitos da ISO 27001:
A.7.8 - Localização e proteção de equipamentos,
A.7.10 - Mídia de armazenamento
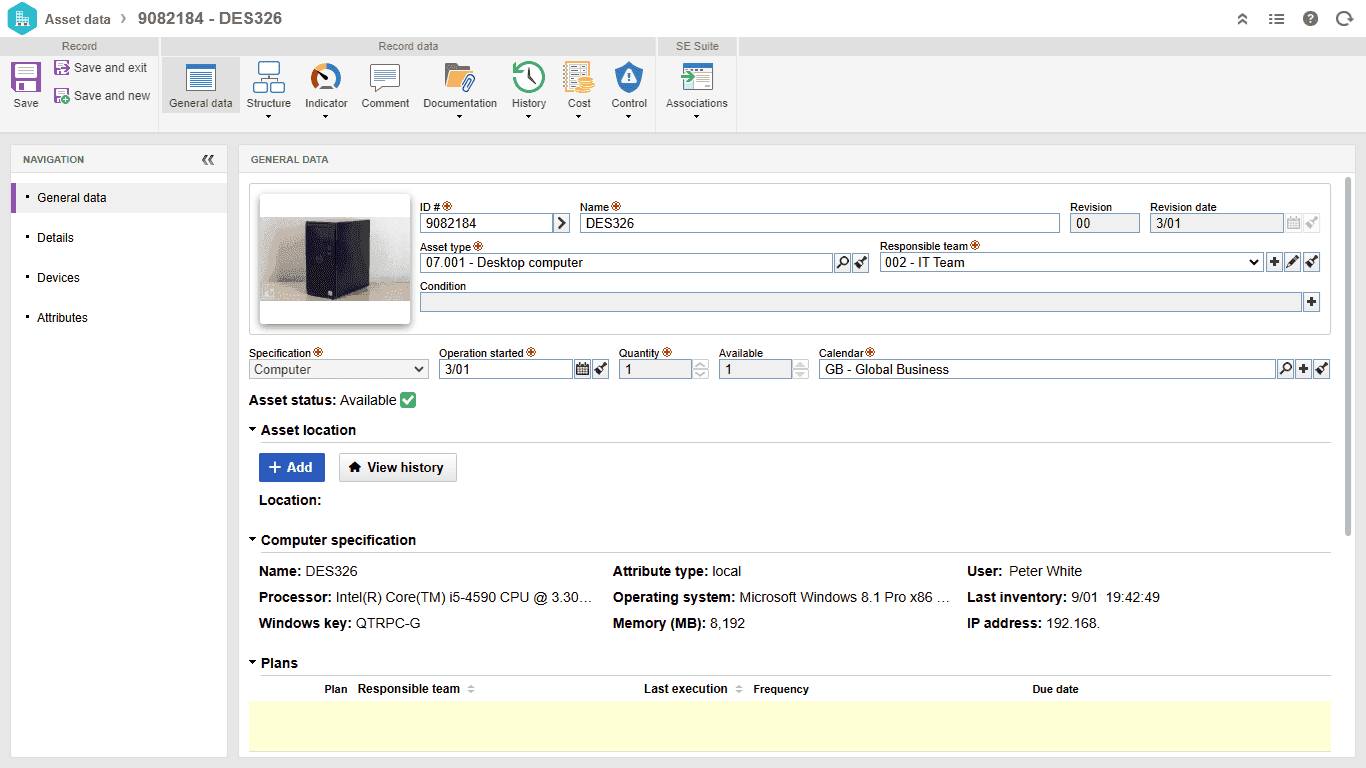
- Gerenciamento eficiente de ativos durante todo o ciclo de vida
- Inventário centralizado e categorizado de ativos
- Acompanhamento de movimentações e alterações de ativos
- Monitoramento em tempo real de status e desempenho de ativos
Faça um tour pelo software. Clique aqui →
Responda rapidamente a incidentes de segurança
Acelere a conformidade com os requisitos da ISO 27001:
A.5.24 - Planejamento e preparação da gestão de incidentes da segurança da informação
A.5.25 - Avaliação e decisão sobre eventos da segurança da informação
A.5.26 - Resposta a incidentes da segurança da informação
A.5.27 - Aprendizado com incidentes de segurança da informação
A5.28 - Coleta de evidências
A.6.8 - Relato de eventos de segurança da informação
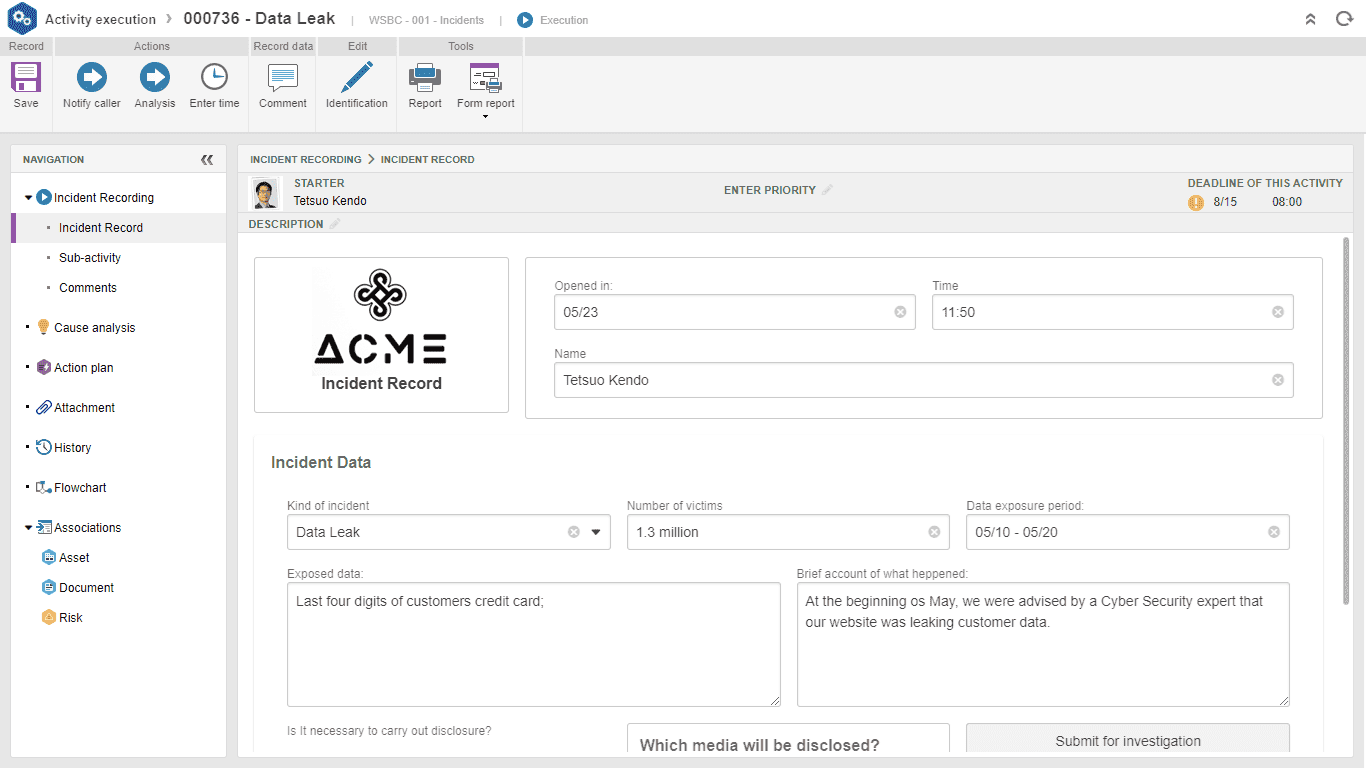
- Registro ágil e padronizado de incidentes de segurança
- Monitoramento de status e resolução de incidentes em tempo real
- Implementação de ações preventivas baseadas em lições aprendidas
Faça um tour pelo software. Clique aqui →
Avalie, qualifique e acompanhe fornecedores com eficiência
Acelere a conformidade com os requisitos da ISO 27001:
A.5.19 - Segurança da informação nas relações com fornecedores
A.5.22 - Monitoramento, análise crítica e gestão de mudanças dos serviços de fornecedores
A.8.30 - Desenvolvimento terceirizado
A.8.26 - Requisitos de segurança da aplicação
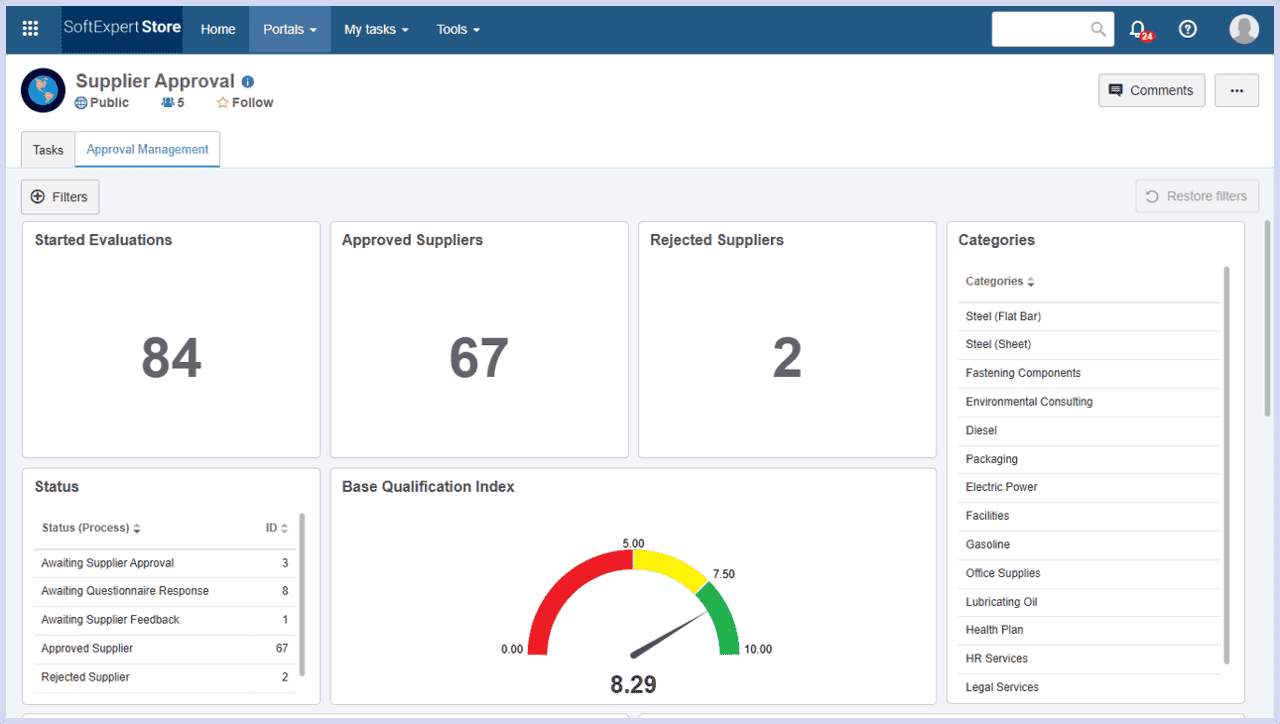
- Avaliação e seleção de fornecedores com critérios consistentes
- Rastreabilidade do processo de homologação de fornecedores
- Padronização de questionários e consistência nas avaliações
- Geração de relatórios de desempenho para decisões informadas
Faça um tour pelo software. Clique aqui →
Uma decisão capaz de mudar o jogo
Grandes empresas do mercado já reconheceram nosso potencial global e tornaram-se nossos aliados.
Sua empresa pode ser a próxima.
Glossário
Seguro, compatível e pronto para integrar ao seu ecossistema
Feito para se conectar ao seu stack existente, mantendo governança, rastreabilidade e controle no centro.
Perguntas frequentes
A ISO 27001 é uma norma internacional que estabelece os requisitos para a implementação de um Sistema de Gestão de Segurança da Informação (SGSI), garantindo a proteção de dados e a gestão estruturada de riscos.
Ela serve para:
- Proteger informações sensíveis contra acessos não autorizados e incidentes de segurança
- Estruturar políticas e controles com base nos ISO 27001 controls
- Implementar um modelo contínuo de ISO 27001 risk management
- Atender requisitos legais, regulatórios e contratuais
- Apoiar auditorias e certificações com base nos ISO 27001 requirements
- Fortalecer a governança e a confiança do mercado
Com o apoio de um ISO 27001 software, todo esse processo se torna mais automatizado, rastreável e eficiente.
A certificação ISO 27001 segue um fluxo estruturado conhecido como ISO 27001 certification process, que garante a implementação adequada do SGSI.
As principais etapas incluem:
- Definição do escopo do SGSI e dos ativos envolvidos
- Realização de um ISO 27001 gap analysis para identificar lacunas
- Implementação dos ISO 27001 controls e políticas de segurança
- Execução da ISO 27001 risk assessment para priorizar riscos
- Criação da documentação exigida (ISO 27001 documentation)
- Auditoria interna com base em um ISO 27001 audit checklist
- Auditoria externa para obtenção da certificação
Utilizar um ISO 27001 compliance software acelera esse processo, reduz erros e aumenta a eficiência.
Os ISO 27001 requirements definem os elementos obrigatórios para implementar e manter um SGSI eficaz. Eles envolvem:
- Estruturação de políticas de segurança da informação
- Gestão contínua de riscos com ISO 27001 risk assessment
- Implementação e monitoramento de ISO 27001 controls
- Gestão de documentos e evidências (ISO 27001 documentation)
- Definição de papéis e responsabilidades
- Monitoramento, auditoria e melhoria contínua
Esses requisitos garantem que a segurança da informação seja tratada de forma sistemática e estratégica.
A ISO 27001 risk assessment é um dos pilares do SGSI e permite identificar, analisar e tratar riscos de forma estruturada. O processo inclui:
- Identificação de ativos de informação e seus responsáveis
- Levantamento de ameaças e vulnerabilidades
- Avaliação de impacto e probabilidade dos riscos
- Classificação e priorização dos riscos
- Definição de controles adequados (ISO 27001 controls)
- Monitoramento contínuo com apoio de ISO 27001 risk management
Com um ISO 27001 software, essa análise se torna automatizada, com dashboards e indicadores em tempo real.
Um ISO 27001 software é uma solução tecnológica que automatiza e centraliza a gestão do SGSI. Com ele, sua empresa pode:
- Gerenciar requisitos e controles (ISO 27001 requirements e ISO 27001 controls)
- Automatizar auditorias (ISO 27001 audit) e evidências
- Realizar e monitorar ISO 27001 risk assessment
- Organizar documentos e políticas (ISO 27001 documentation)
- Acompanhar o progresso da certificação ISO 27001
- Reduzir o esforço manual e aumentar a rastreabilidade
Isso torna a conformidade mais ágil, escalável e segura.
A adoção da ISO 27001 traz benefícios estratégicos e operacionais relevantes para organizações de todos os setores. Entre os principais:
- Redução de riscos de segurança com ISO 27001 risk management
- Maior proteção de dados e informações críticas
- Aumento da confiança de clientes, parceiros e stakeholders
- Conformidade com regulamentações e normas internacionais
- Melhoria contínua baseada nos ISO 27001 requirements
- Maior eficiência operacional com apoio de um ISO 27001 software
- Facilidade em auditorias e certificações (ISO 27001 audit)
Além disso, empresas certificadas tendem a ter vantagem competitiva e maior credibilidade no mercado.
Uma plataforma premiada e reconhecida pelos clientes
Confiada por usuários e avaliada nas principais plataformas de análise de software por valor, usabilidade e suporte.
Pensamento Global com Atendimento Local
A presença global da SoftExpert, com operações em todos os continentes, impulsiona seu crescimento ao oferecer um atendimento forte e personalizado, adaptado a cada mercado local.
Contate-nos